
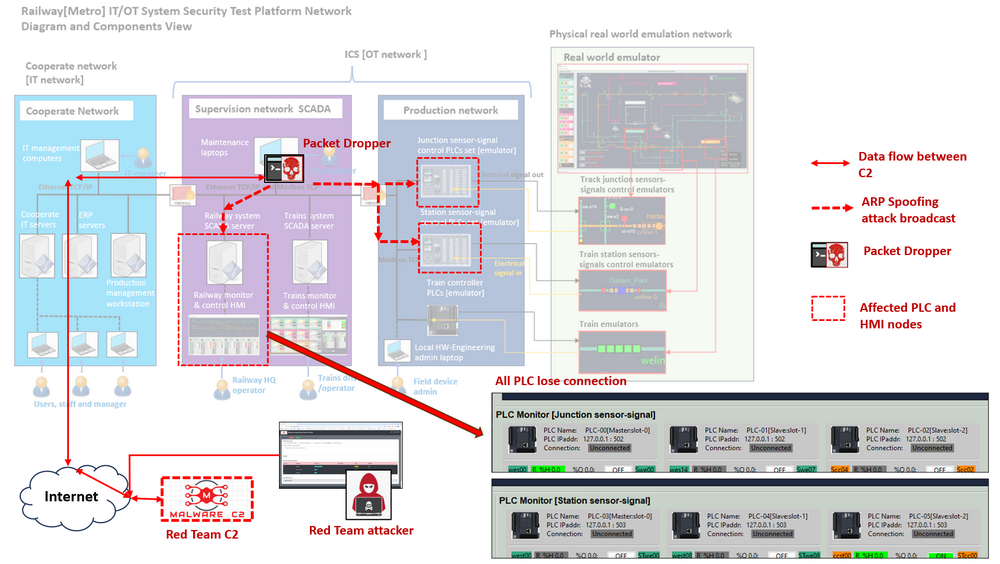
Trong bài viết này, tôi sẽ giới thiệu trường hợp nghiên cứu thứ hai của hội thảo an ninh mạng OT PLC: **ARP Spoofing Attack on Railway Sensor-Signal State Monitoring HMI**. Trường hợp nghiên cứu này sẽ bao gồm toàn diện các chiến thuật, kỹ thuật và quy trình tấn công (TTPs) và sẽ bao gồm các minh họa thực tế trên OT Human Machine Interface tại trụ sở điều hành tàu. Nếu bạn quan tâm đến các trường hợp nghiên cứu khác, vui lòng tham khảo các liên kết dưới đây:
- False Data/Command Injection Attack
- OT-Network ARP Spoofing Attack
- DDoS on Modbus Channel Attack
- Man-in-the-Middle on Modbus Communication
Mục đích thiết kế dự án: Mục tiêu của trường hợp nghiên cứu này là phát triển một hội thảo sử dụng Railway (Metro) IT/OT System Cyber Security Test Platform (mini cyber range), Red Team Command and Control (C2) System và Ettercap Wrapper để trình diễn cuộc tấn công ARP Spoofing trên hệ thống OT. Mục đích của chúng tôi là trình bày cách một hacker (thành viên red team của cyber range) có thể khởi động một ARP Spoofing Attack trên Human Machine Interface (HMI) của hệ thống OT, gây ra tình trạng ngoại tuyến một phần dịch vụ của Operation Room HQ. Kịch bản tấn công cụ thể này được đề xuất là một trong những trường hợp trình diễn cho Cross Sword 2023 Test-Run, cung cấp một môi trường thực tế và có kiểm soát để đánh giá khả năng phục hồi an ninh mạng của cơ sở hạ tầng đường sắt.
Vector tấn công: ARP Spoofing, Network Traffic Blocking, DoS
MIRTE-CWD phù hợp: CWE-284, CWE-494, CWE-300, CWE-937
MITRE-ATT&CK-TTP được ánh xạ: T1562.001, T1573.002, T1499.002
Important : The demonstrated attack case is used for education and training for different level of IT-OT cyber security ICS course, please don't apply it on any real world system.
# Author:      Yuancheng Liu
# Version:     v0.1.3
# Created:     2023/07/12
# Copyright:   Copyright (c) 2023 LiuYuancheng
# License:     MIT License
Giới thiệu
Trường hợp nghiên cứu tấn công bao gồm ba dự án con:
-
Railway[Metro] IT/OT System Mini Cyber Range System > Link tài liệu dự án
-
Red Team C2 Emulation system link tài liệu dự án
-
Ettercap Wrapper program link tài liệu dự án
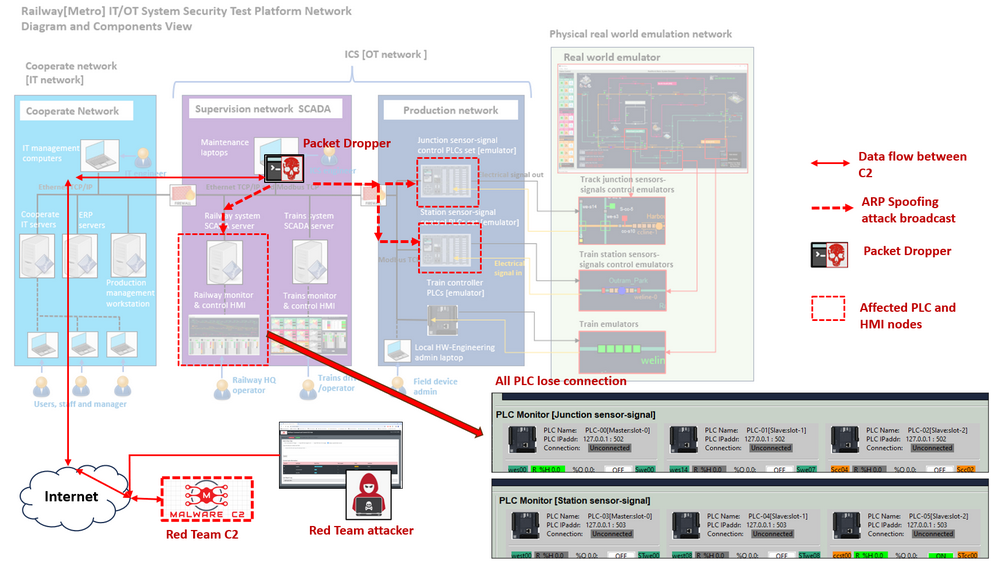
Trong trường hợp nghiên cứu này, chúng tôi hình dung một kịch bản trong đó một red team attacker/hacker đã cấy thành công Packet Dropper (một chương trình wrapper của MITM Tool Ettercap) thông qua một IT-Network-Attack (chẳng hạn như sử dụng email lừa đảo) nhắm mục tiêu vào một trong các máy tính bảo trì trong SCADA supervision network. Trường hợp nghiên cứu tấn công sẽ minh họa cách một red team attacker (người bên ngoài railway mini cyber range) thực thi Ettercap để phát tán ARP giả mạo đến một máy tính HMI hoạt động của HQ và các PLC liên quan, sau đó áp dụng Modbus-TCP packet filter để loại bỏ hai loại dữ liệu giao tiếp cụ thể (HMI-to-PLC-request + PCL-to-HMI-Response) để khiến một railway Sensor-Signal-HMI trong Operation-Room bị ngoại tuyến. Điều này sẽ được thực hiện bằng cách sử dụng Red Team C2 system từ internet và thành công vượt qua các cơ chế phát hiện của firewall.
Lộ trình tấn công chi tiết được hiển thị dưới đây:
Các chiến thuật, kỹ thuật và quy trình (TTP) chính của cuộc tấn công
Dựa trên lộ trình tấn công chi tiết, sẽ có 4 loại TTP được bao gồm trong kịch bản tấn công ARP spoofing:
Kiểm soát tấn công từ xa
-
Chiến thuật: Kiểm soát chương trình tập trung
-
Kỹ thuật: Sử dụng Red Team Command and Control (RTC2) system cho phép kẻ tấn công quản lý và kiểm soát các hệ thống/nút/thiết bị bị xâm nhập.
-
Quy trình: Các red team attacker sẽ điều khiển từ xa các Malicious-Action-Programs thông qua web-UI/http-API của RTC2, việc kiểm soát tấn công có thể được thực hiện từ bất kỳ vị trí nào trên internet.
Ngụy trang giao tiếp
-
Chiến thuật: Mã hóa và che giấu lưu lượng
-
Kỹ thuật: Sử dụng các thuật toán mã hóa để bảo vệ RTC2 control messages và sử dụng các phương pháp che giấu để làm cho dữ liệu được mã hóa khó giải thích hơn.
-
Quy trình: Để ngụy trang giao tiếp, tất cả các tương tác giữa Malicious-Action-Programs và Command and Control (C2) system sẽ được ngụy trang thành các HTTPS POST requests và responses tiêu chuẩn, thông điệp kiểm soát chính sẽ được mã hóa thông qua pre-set session key. Đáng chú ý, kích thước gói sẽ được giữ ở mức tối thiểu (dưới 1KB) để ngăn chặn việc kích hoạt các cơ chế cảnh báo của firewall liên quan đến các hoạt động download/upload.
ARP Cache Poisoning
-
Chiến thuật: Thao túng ARP Tables.
-
Kỹ thuật: Gửi các ARP packets giả mạo để liên kết MAC address của kẻ tấn công với IP address của một hệ thống mục tiêu, gây ra ARP cache trên các thiết bị khác bị nhiễm độc.
-
Quy trình: Sử dụng Ettercap để phát tán ARP message giả mạo đến máy chủ HMI phòng điều hành mục tiêu và switch (router) của supervision network để nhiễm độc ARP cache table của 2 nút này nhằm chuyển hướng lưu lượng giữa HMI host và switch/router đến máy khởi động tấn công.
Denial of Service (DoS)
-
Chiến thuật: Phá vỡ hoạt động mạng bình thường.
-
Kỹ thuật: Làm ngập mạng bằng ARP spoofed packets có thể dẫn đến sự cố trong network communication, gây ra denial of service cho người dùng hợp pháp.
-
Quy trình: Sau khi ARP Cache Poisoning attack thành công, áp dụng network packet drop filter (Modbus) cụ thể cho các packets để từ chối/chặn giao tiếp HMI to PLC mà không ảnh hưởng đến các lưu lượng khác.
Kiến thức nền tảng
Trong phần này, chúng tôi nhằm mục đích cung cấp kiến thức cơ bản, tổng quát về từng hệ thống tương ứng và làm rõ các Tactics, Techniques, and Procedures (TTP) liên quan đến các vector tấn công. Thông tin nền tảng này sẽ đóng vai trò là tài liệu giới thiệu để hiểu các chi tiết phức tạp của các hệ thống liên quan và các phương pháp được sử dụng trong các kịch bản tấn công.
ARP Spoofing Attack
Address Resolution Protocol (ARP) là một protocol cho phép network communications đến một thiết bị cụ thể trên mạng. ARP dịch Internet Protocol (IP) addresses thành Media Access Control (MAC) address, và ngược lại. Thông thường nhất, các thiết bị sử dụng ARP để liên hệ với router hoặc gateway cho phép chúng kết nối với Internet.
ARP (Address Resolution Protocol) spoofing, còn được gọi là ARP poisoning, là một network attack trong đó kẻ tấn công gửi fake ARP messages đến local area network. Mục tiêu của ARP spoofing là liên kết MAC (Media Access Control) address của kẻ tấn công với IP address của một network device hợp pháp, khiến network traffic bị chuyển hướng đến kẻ tấn công. Điều này có thể dẫn đến các hoạt động độc hại khác nhau, chẳng hạn như man-in-the-middle attacks, eavesdropping, hoặc session hijacking. Sơ đồ tấn công APR spoofing cơ bản được hiển thị dưới đây:
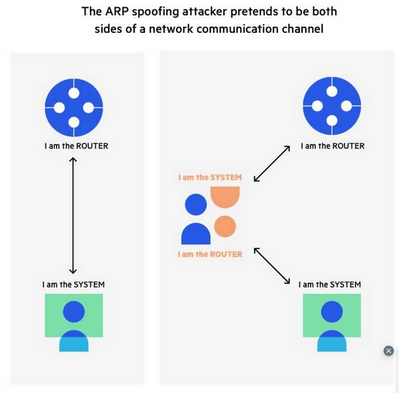
Reference: https://www.imperva.com/learn/application-security/arp-spoofing/
Railway[Metro] IT/OT Mini Cyber Range System
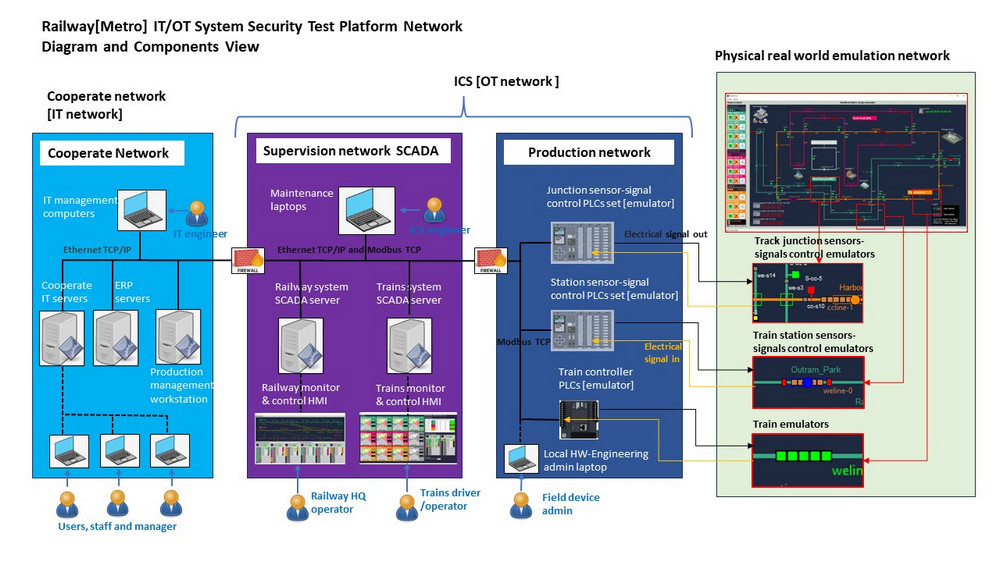
Để có giới thiệu chung về Railway IT/OT System, vui lòng tham khảo trường hợp nghiên cứu 1, sơ đồ cyber range system được hiển thị dưới đây:
Human-Machine Interface: Trong bối cảnh các hệ thống tự động hóa và điều khiển công nghiệp, OT HMI đề cập đến Human-Machine Interface được sử dụng trong môi trường Operational Technology (OT). OT bao gồm các công nghệ và hệ thống được sử dụng để giám sát và kiểm soát các thiết bị vật lý, quy trình và cơ sở hạ tầng trong các lĩnh vực như sản xuất, năng lượng, tiện ích và giao thông vận tải.
Host/App/Service mục tiêu: Trong trường hợp nghiên cứu tấn công này, như được hiển thị trong Attack detailed road map, mục tiêu là một trong các HMI-App (giám sát cảm biến và tín hiệu giao lộ và nhà ga) đang chạy trong Railway IT/OT Mini Cyber Range. Chương trình HMI đang chạy trên một work station trong supervision network của hệ thống (operation room). Nó cung cấp một graphical representation về operational status, real-time data và control options, cho phép operators giám sát và quản lý các industrial processes một cách hiệu quả để HQ operator giám sát toàn bộ trạng thái điều khiển tự động cảm biến-tín hiệu đường sắt. Main UI được hiển thị dưới đây:
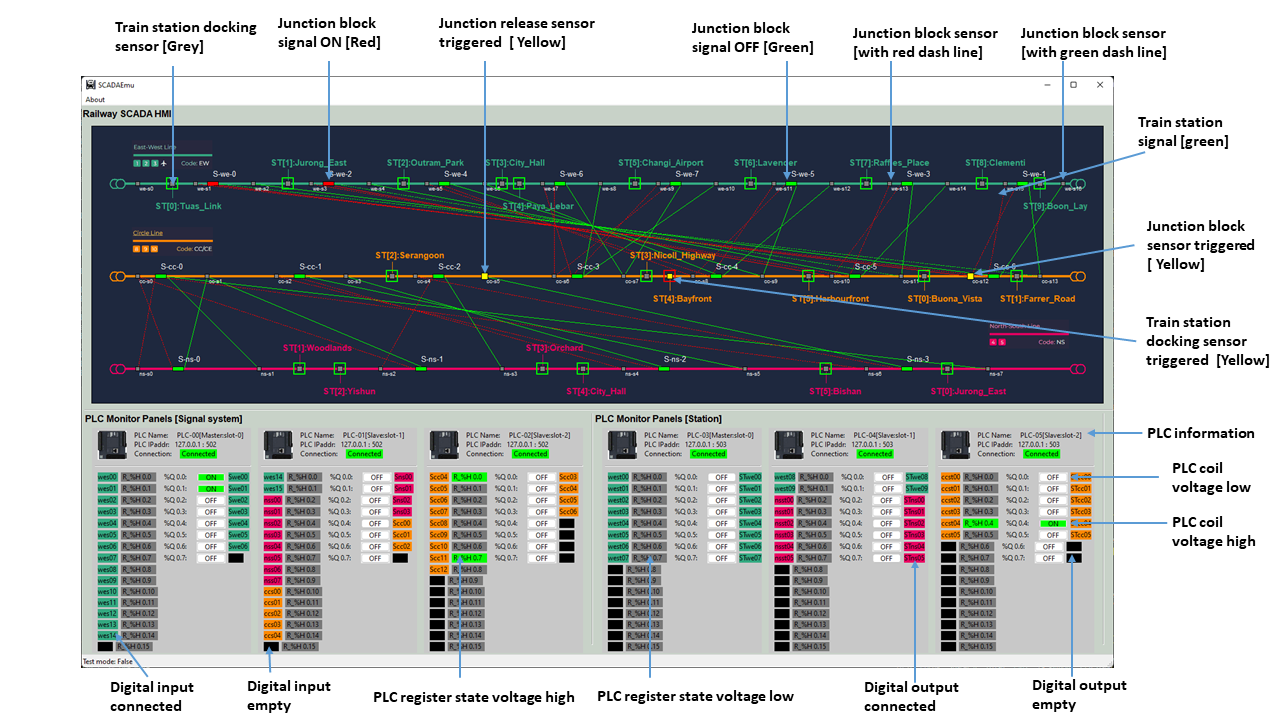
HMI giám sát Sensor-Signal bao gồm các thành phần và chức năng dưới đây:
-
Một bản đồ quan hệ cảm biến-tín hiệu tàu để hiển thị trạng thái của cảm biến, trạng thái tín hiệu và mối quan hệ điều khiển tự động cảm biến-tín hiệu (giao lộ đường ray và nhà ga tàu).
-
Ba PLC panels để hiển thị trạng thái Digital Input/Output của hệ thống điều khiển cảm biến-tín hiệu giao lộ, trạng thái PLC holding register và trạng thái PLC Coils.
-
Ba PLC panel để hiển thị trạng thái Digital Input/Output của hệ thống điều khiển cảm biến-tín hiệu nhà ga, trạng thái PLC holding register và trạng thái PLC Coils.
Red Team C2 Emulation System Và Ettercap Packet Dropper
Đối với Red Team Command and Control (RTC2) server, vui lòng tham khảo phần giới thiệu trong trường hợp nghiên cứu 1
Malware Ettercap wrapper ARP Spoofing này được thiết kế cho red team attackers áp dụng các loại packet filters khác nhau trên network traffic thông qua chức năng ARP spoofing của Ettercap trên router/switch để họ có thể dễ dàng khởi động packet drop, traffic block hoặc thậm chí man in the middle attack. ARP spoofing attacker được mở rộng từ c2BackdoorTrojan module tiêu chuẩn

Kẻ tấn công sẽ áp dụng một packets drop filter cho lưu lượng giữa Railway-SCADA-HMI và 2 PLC sets (traffic junction sensor-signal control PLCx3 và station sensor-signal) để chặn tất cả các Modbus-TCP traffic packets nhằm từ chối dịch vụ giám sát trạng thái của railway HMI.
Ettercap wrapper attack program repo: GitHub Repo
Quy trình vận hành và tấn công đường sắt
Giới thiệu kiến thức cơ bản về vận hành tàu
Sẽ có một hội thảo ngắn gọn trước khi thực hiện cuộc tấn công, cung cấp giới thiệu về các khía cạnh kiểm soát cơ bản của tàu trong hệ thống đường sắt. Sơ đồ cyber range network topology cho mô phỏng tàu được mô tả dưới đây:
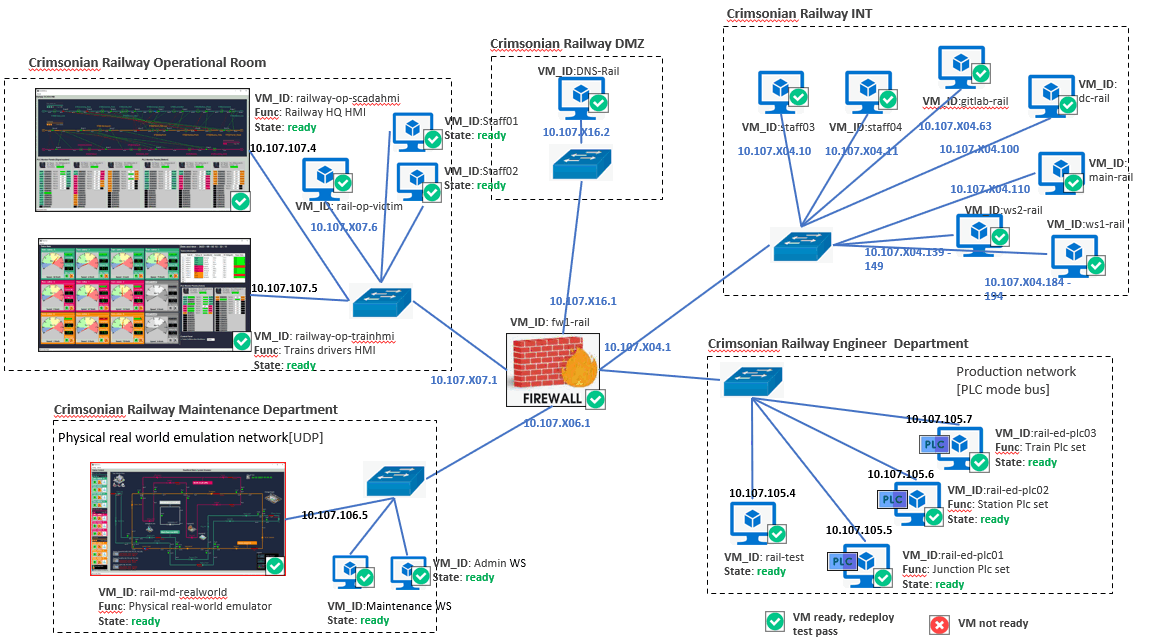
Giới thiệu Railway Sensor-Signal SCADA-HMI
Chương trình HMI bao gồm 2 phần chính:
-
Giao diện người dùng chính: Một UI-map để hiển thị trạng thái cảm biến-tín hiệu của các giao lộ và nhà ga, trạng thái bộ PLC điều khiển giao lộ [PLC-00, PLC-01 và PLC-02] với thông tin Digital I/O, trạng thái bộ PLC điều khiển nhà ga [PLC-03, PLC-04 và PLC-05] với thông tin Digital I/O.
-
Luồng giao tiếp PLC: giao tiếp với Railway Junctions Sensor-Signal System Control PLC Simulator và Railway Stations Sensor-Signal System Control PLC Simulator thông qua Modbus TCP để lấy OT data.
Đây là sơ đồ luồng công việc của các module chương trình:
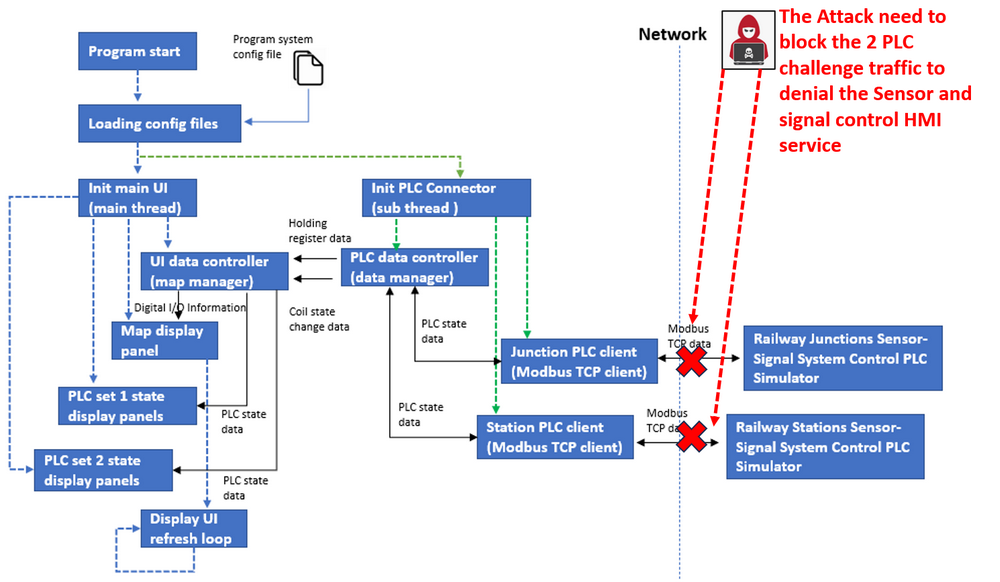
Vì vậy, trong quá trình tấn công, để từ chối dịch vụ HMI, chúng ta cần loại bỏ cả 2 Modbus-TCP communication channel.
Quy trình OT-Cyber-Attack
Trong bản demo này, công cụ tấn công Ettercap sẽ được cài đặt sẵn bởi IT-system-attack trước đó. Như đã giới thiệu ở phần trước, chúng ta được yêu cầu triển khai 2 loại tấn công: ARP spoofing và packet drop. Các VMs bị ảnh hưởng trong OT network được hiển thị dưới đây:
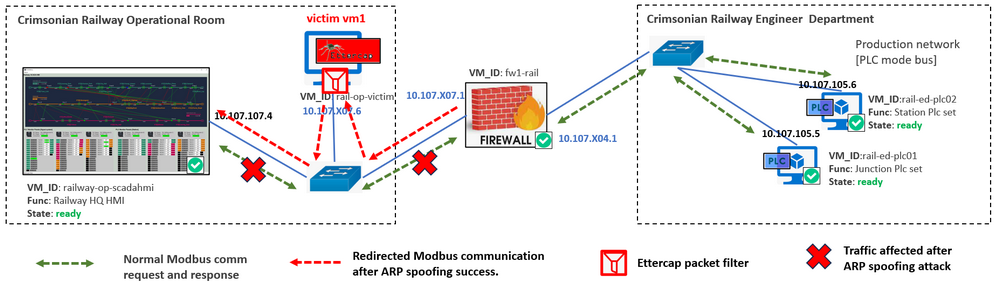
Bản demo tấn công sẽ trình bày một Ettercap wrapper program để thực hiện ARP poisoning đến chuỗi điều khiển hệ thống cảm biến-tín hiệu OT đường sắt: Railway Sensor-Signal Control HMI -> SCADA sypervision network router -> Junction control PLCs & sitation control signals. Kẻ tấn công sẽ áp dụng một packets filter (như ví dụ đơn giản dưới đây):
#-----------------------------------------------------------------------------
# Name:        arp_spoofing.filter
#
# Purpose:     Bộ lọc này được sử dụng để thực hiện cuộc tấn công ARP spoofing trên kênh Modbus
#              giữa SCADA-HMI và PLC01. Nó sẽ loại bỏ tất cả các
#              Modbus packets để cắt đứt kênh điều khiển PLC.
#
# Author:      Yuancheng Liu
#
# Version:     v_0.1
# Created:     2019/10/02
# Copyright:   Copyright (c) 2019 LiuYuancheng
# License:     MIT License
#-----------------------------------------------------------------------------
if (ip.proto == TCP && tcp.dst == 502 && ip.dst == '10.107.105.5') {
    # Đã lọc tất cả các Modbus-TCP packets đến từ PLC đến HMI
    drop();
    msg("Loại bỏ gói phản hồi Modbus của HMI!\n");
}
if (ip.proto == TCP && tcp.dst == 502 && ip.src == '10.107.107.5') {
    # Đã lọc tất cả các Modbus-TCP packets đi từ HMI đến HMI
    drop();
    msg("Loại bỏ gói yêu cầu Modbus của PLC!\n");
}
#-----------------------------------------------------------------------------
# Filter Usage: Cách sử dụng bộ lọc:
Đối với lưu lượng giữa Railway-SCADA-HMI và 2 PLC set (tất cả 6 PLCS trong junction và station network) để loại bỏ tất cả các Modbus-TCP traffic packets nhằm cắt đứt kết nối của dịch vụ giám sát trạng thái đường sắt.
Quan sát trong quá trình tấn công:
-
Khi cuộc tấn công xảy ra, các chỉ báo kết nối Railway SCADA HMI PLC sẽ hiển thị mất kết nối hoàn toàn. Tất cả dữ liệu trên Railway-SCADA-HMI sẽ không cập nhật.
-
HQ operator của đường sắt có thể phát hiện cuộc tấn công. Nhưng nếu anh ta cố gắng sử dụng ping, ssh hoặc sử dụng các giao thức khác không phải Modbus (TCP-port 502) để kiểm tra network connection, anh ta sẽ không tìm thấy bất kỳ network problem nào. (Vì bộ lọc chỉ loại bỏ specific protocol packet)
Chi tiết hiệu ứng tấn công (quan sát) được hiển thị dưới đây:
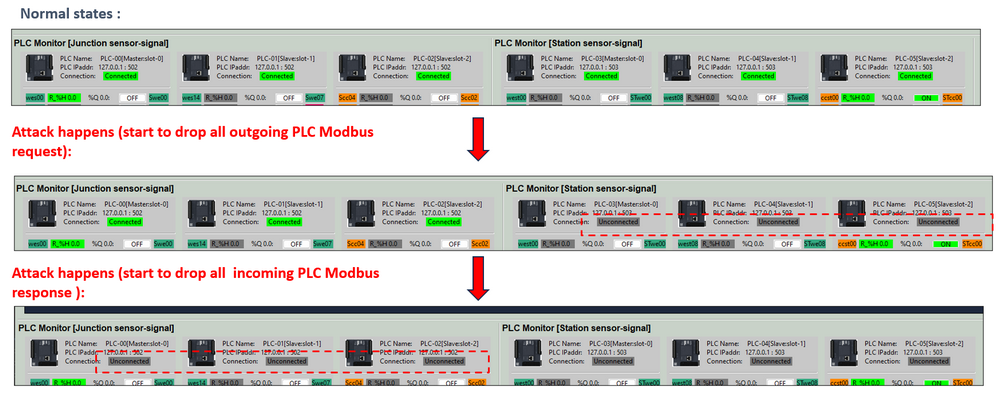
Khi cuộc tấn công xảy ra, HQ operator của đường sắt có thể quan sát tình huống dưới đây:
-
Tất cả dữ liệu trên railway-SCADA-HMI sẽ không cập nhật.
-
Các chỉ báo kết nối PLC trên railway-SCADA-HMI sẽ hiển thị mất kết nối (chuyển từ màu xanh lá cây sang màu xám).
Các bước chi tiết tấn công của Red Team
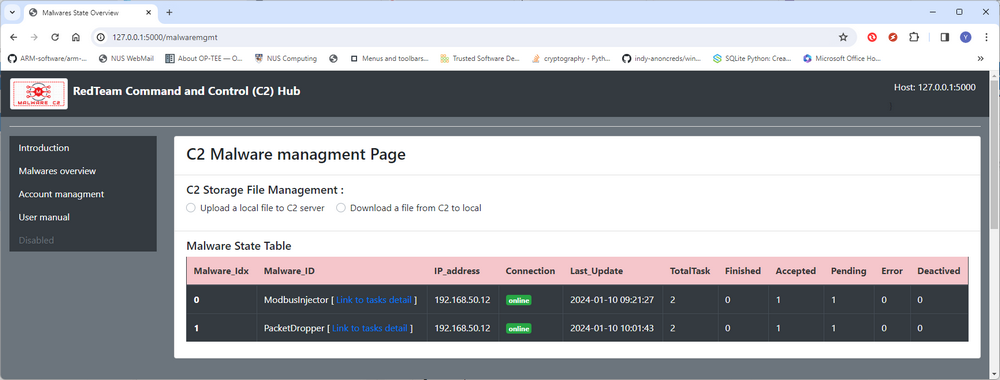
Với việc red team attackers hoạt động bên ngoài railway cyber range network, họ dựa vào attack control Command and Control (C2) system để thực hiện cuộc tấn công. Như đã trình bày chi tiết trong phần Attack Pre-condition Introduction, ARP spoofing attacker program đã được triển khai trước đó trên một trong các máy tính bảo trì trong cyber range. Do đó, khi red team attacker truy cập C2 system, họ sẽ thấy ARP spoofing attacker program "packetDropper" đã được đăng ký trong C2 như hiển thị dưới đây:
Bắt đầu APR Spoofing Packet Drop Attack từ C2
Chọn PacketDropper control page, sau đó chọn Assign a special task via Json, sau đó điền chi tiết nhiệm vụ:
-
TaskType:
packetDrop -
Repeat:
1 -
Tasks data:
packetDropper
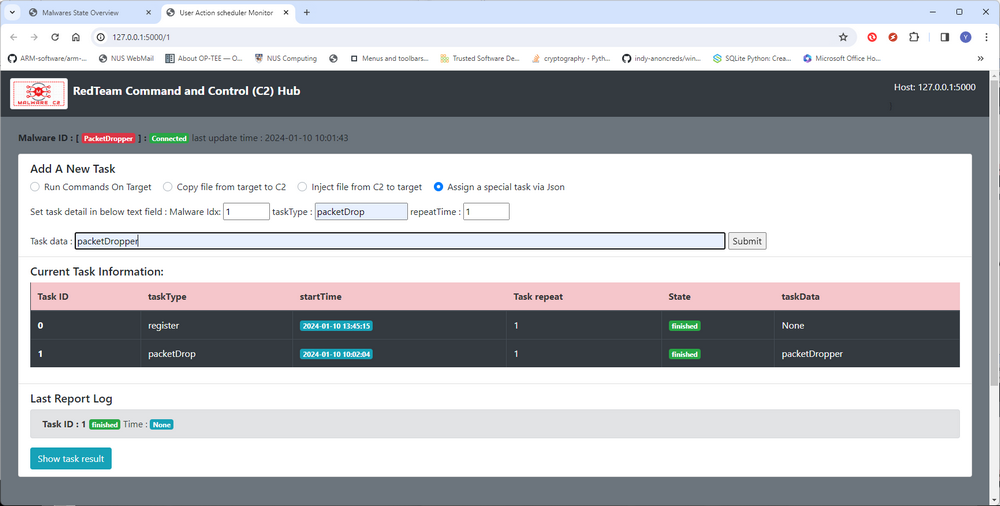
submit, khi trình bao Ettercap báo cáo tác vụ đang chạy, Ettercap sẽ áp dụng bộ lọc để tiếp tục chặn lưu lượng truy cập đến hoặc đi từ nút nạn nhân mục tiêu. Để biết thông tin cấu hình bộ lọc, vui lòng tham khảo tệp filter.json, dưới đây là một ví dụ về bộ lọc dropper, bạn có thể tạo bộ lọc của riêng mình và đặt vào thư mục filters, sau đó đặt tên duy nhất cho bộ lọc trong tệp filter.json để bạn có thể áp dụng nó vào lưu lượng truy cập:
"packetDropper" : {
    "ipaddress": "10.107.107.5",
    "protocalType": "TCP",
    "port":502,
    "description": "Thả tất cả các gói tin từ và đến địa chỉ IP",
    "filterFile": "atk.ef"
}
Video minh họa tấn công
Để xem video minh họa, vui lòng tham khảo liên kết này trên kênh YouTube của tôi: https://www.youtube.com/watch?v=QmB0nJU1_q4
Đối sánh MITRE CWE và Ánh xạ ATT&CK
Massachusetts Institute of Technology Research and Engineering (MITRE)
Đối sánh MITRE CWE(Common Weakness Enumeration)
CWE-284
-
CWE Name: Kiểm soát truy cập không đúng cách
-
CWE Match: Trong kịch bản này, kẻ tấn công khai thác kiểm soát truy cập không đúng cách để phát tán các thông báo ARP giả mạo thông qua bộ chuyển mạch của Phòng Vận hành Trụ sở chính và áp dụng các bộ lọc gói Modbus-TCP, dẫn đến gián đoạn giao tiếp giữa HMI và PLC. Điểm yếu bảo mật có thể đối sánh với
CWE-284: Improper Access Control -
CWE Detail: CWE này liên quan đến các lỗ hổng liên quan đến cơ chế kiểm soát truy cập không đầy đủ, cho phép người dùng trái phép truy cập hoặc thao túng tài nguyên. Liên kết: https://cwe.mitre.org/data/definitions/284.html
CWE-494
-
CWE Name: Tải xuống mã không kiểm tra tính toàn vẹn
-
CWE Match: Trong kịch bản này, kẻ tấn công có thể sử dụng hệ thống C2 của Red Team để điều khiển từ xa nạn nhân (máy tính xách tay của kỹ sư bảo trì) để tải xuống và thực thi bộ lọc thả gói tin cho việc giả mạo ARP mà không có kiểm tra tính toàn vẹn bởi tường lửa mạng con OT. Điểm yếu bảo mật có thể đối sánh với
CWE-494: Download of Code Without Integrity Check -
CWE Detail: CWE này liên quan đến các lỗ hổng mà kẻ tấn công có thể gây ra việc tải xuống mã từ internet mà không có kiểm tra tính toàn vẹn thích hợp, có khả năng cho phép thực thi mã độc. Liên kết: https://cwe.mitre.org/data/definitions/494.html
CWE-300
-
CWE Name: Kênh có thể truy cập bởi phi điểm cuối ('Man-in-the-Middle')
-
CWE Match: Trong kịch bản này, kẻ tấn công sử dụng công cụ tấn công xen giữa Ettercap để thực hiện tấn công ARP bằng cách chặn và sửa đổi các thông báo ARP, dẫn đến gián đoạn giao tiếp giữa HMI và PLC. Điểm yếu bảo mật có thể đối sánh với
CWE-300: Channel Accessible by Non-Endpoint ('Man-in-the-Middle') -
CWE Detail: CWE này liên quan đến các lỗ hổng mà kẻ tấn công có thể chặn hoặc sửa đổi giao tiếp giữa hai bên mà không có sự biết của họ. Liên kết: https://cwe.mitre.org/data/definitions/300.html
CWE-937
-
CWE Name: OWASP Top Ten 2013 Category A5 - Cấu hình bảo mật sai
-
CWE Match: Trong kịch bản này, khả năng của kẻ tấn công để vượt qua cơ chế phát hiện của tường lửa và thao túng bộ chuyển mạch của mạng con cũng như bảng ARP của nạn nhân, điều này khai thác các cấu hình bảo mật sai trong tường lửa và cơ sở hạ tầng mạng. Điểm yếu bảo mật có thể đối sánh với
CWE-937: OWASP Top Ten 2013 Category A5 - Security Misconfiguration -
CWE Detail: CWE này liên quan đến các điểm yếu liên quan đến cấu hình bảo mật sai, chẳng hạn như cấu hình mặc định, cấu hình không an toàn hoặc cấu hình không đầy đủ, có thể dẫn đến các lỗ hổng bảo mật hoặc lỗi vận hành. Liên kết: https://cwe.mitre.org/data/definitions/937.html
Ánh xạ MITRE ATT&CK (Adversarial Tactics, Techniques, and Common Knowledge)
Initial Access (TA0001) > T1562.001: Làm suy yếu phòng thủ: Vô hiệu hóa hoặc sửa đổi công cụ
-
Kẻ tấn công sửa đổi lưu lượng mạng bằng công cụ tấn công MITM Ettercap để làm gián đoạn giao tiếp giữa HMI và PLC, làm suy yếu các biện pháp phòng thủ và giành quyền truy cập ban đầu vào mạng.
Command and Control (TA0002) > T1573.002: Kênh mã hóa: Mật mã bất đối xứng
-
Kẻ tấn công và chương trình giả mạo ARP sử dụng các kênh mã hóa để giao tiếp với hệ thống C2 của Red Team, duy trì sự bí mật và an toàn trong suốt cuộc tấn công.
Impact (TA0004) > T1499.002: Từ chối dịch vụ điểm cuối
-
Kẻ tấn công làm gián đoạn giao tiếp giữa HMI và PLC bằng cách thả các dữ liệu giao tiếp Modbus-TCP cụ thể, khiến HMI tín hiệu cảm biến đường sắt trong Phòng Vận hành bị ngoại tuyến.
Last edit by LiuYuancheng([email protected]) at 13/01/2026, if you have any problem, please send me a message. Copyright (c) 2023 LiuYuancheng

No comment for this article.