
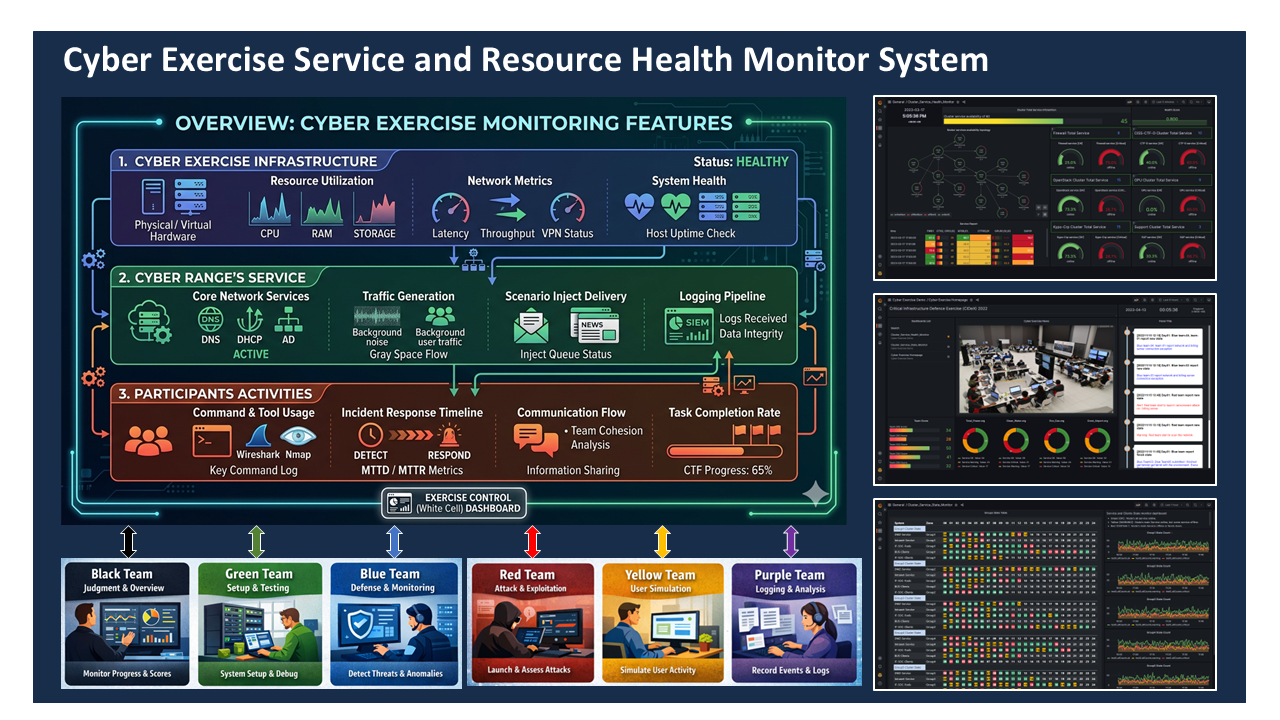
Mục đích thiết kế dự án: Hệ thống giám sát tình trạng dịch vụ và tài nguyên diễn tập an ninh mạng (Cyber Exercise Service and Resource Health Monitor) được thiết kế như một bộ công cụ giám sát và quan sát tích hợp để hỗ trợ các sự kiện diễn tập và huấn luyện an ninh mạng quy mô vừa. Nó được thiết kế để cung cấp phần mềm trực quan hóa theo thời gian thực, hiển thị khả năng sẵn sàng, trạng thái và hiệu suất của các tài nguyên—bao gồm phần cứng, máy ảo (VMs), container, ứng dụng và dịch vụ phần mềm—trong suốt vòng đời của một cuộc diễn tập.
Hệ thống được phát triển để hỗ trợ một loạt các kịch bản vận hành cho các đội tổ chức và tham gia diễn tập khác nhau, đặc biệt trong môi trường đào tạo và mô phỏng an ninh mạng:
-
Giám sát tài nguyên diễn tập: Theo dõi tình trạng và khả năng sẵn sàng của các nút và dịch vụ được sử dụng trong các cuộc diễn tập an ninh mạng, đảm bảo môi trường luôn ổn định và hoạt động.
-
Phát hiện tấn công và nhận thức tác động: Xác định các hành vi bất thường hoặc gián đoạn trong các dịch vụ quan trọng (ví dụ: máy chủ NTP), có thể cho thấy các cuộc tấn công mạng đang diễn ra hoặc đã hoàn thành.
-
Trực quan hóa thời gian thực: Quan sát những thay đổi động về trạng thái nút và dịch vụ trong các cuộc diễn tập an ninh mạng, giúp người tham gia và ban tổ chức hiểu được tình hình đang diễn biến.
Hơn nữa, hệ thống còn tích hợp các cơ chế tự động để phát hiện và ghi lại các hoạt động tấn công và các hành động phòng thủ tương ứng, cho phép theo dõi sự kiện chính xác và phân tích pháp y kỹ thuật số.
# Author:      Yuancheng Liu
# Created:     2026/03/20
# Version:     v_0.0.3
# Copyright:   Copyright (c) 2026 LiuYuancheng
# License:     MIT License
1. Giới thiệu
Hệ thống được thiết kế để liên tục đánh giá trạng thái/tiến độ thực thi của các nút, máy ảo (VMs), dịch vụ và chương trình ứng dụng, đồng thời tạo ra điểm đánh giá tình trạng dựa trên các yêu cầu do người dùng định nghĩa hoặc các mô hình tính điểm được cấu hình sẵn.
1.1 Tóm tắt và Tổng quan
Có một số phần mềm để giám sát tình trạng của các dịch vụ khác nhau trong một hệ thống hoặc cụm, nhưng hiện tại không có nhiều phần mềm được thiết kế để tập trung vào việc cung cấp khả năng hiển thị thời gian thực về khả năng sẵn sàng và trạng thái hoạt động của các cuộc diễn tập/huấn luyện an ninh mạng. Mục tiêu thiết kế chính của Hệ thống giám sát tình trạng dịch vụ và tài nguyên diễn tập an ninh mạng là giảm thiểu độ phức tạp triển khai. Nó tránh yêu cầu sửa đổi đáng kể các cấu hình định tuyến mạng hiện có (ví dụ: switch) và giảm nhu cầu cài đặt thêm thư viện trên các nút được giám sát. Cách tiếp cận nhẹ và linh hoạt này cho phép người dùng nhanh chóng tích hợp hệ thống giám sát vào các cơ sở hạ tầng diễn tập an ninh mạng hiện có, đặc biệt trong môi trường trường bắn mạng (cyber range) và diễn tập an ninh mạng.
Hệ thống hỗ trợ nhiều trường hợp sử dụng cho các loại yêu cầu khác nhau của các đội diễn tập, bao gồm giám sát tình trạng cơ sở hạ tầng trong các cuộc diễn tập an ninh mạng, phát hiện các cuộc tấn công tiềm ẩn vào các dịch vụ quan trọng (như máy chủ NTP) và trực quan hóa các chuyển đổi trạng thái hệ thống trong các cuộc diễn tập và sự kiện an ninh mạng.
1.2 Bối cảnh phát triển và sử dụng
Các đội diễn tập an ninh mạng được phân loại theo vai trò của họ trong việc mô phỏng, phòng thủ hoặc quản lý các sự cố an ninh mạng. Hệ thống được phát triển dựa trên phản hồi về yêu cầu sử dụng của các đội khác nhau như hình dưới đây:
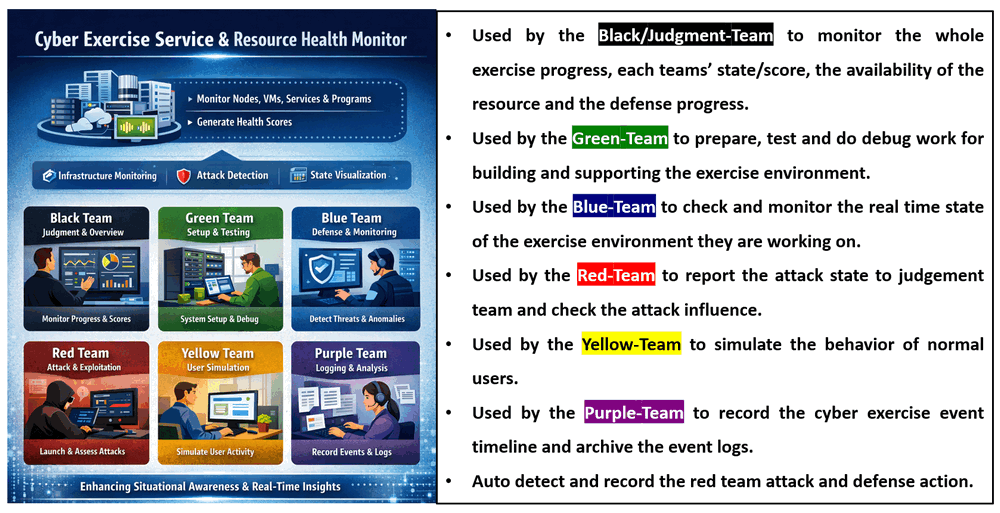
Với chức năng được cung cấp bởi hệ thống giám sát, cả ban tổ chức và người tham gia diễn tập an ninh mạng/huấn luyện sẽ hiểu rõ hơn về tiến độ của cuộc diễn tập, xác định các vấn đề tiềm ẩn và phản ứng hiệu quả. Điều này cải thiện nhận thức tình huống, tăng cường phối hợp giữa các đội và đảm bảo thực hiện suôn sẻ các kịch bản trường bắn mạng phức tạp. Các tính năng và chức năng chính của hệ thống được thiết kế để đáp ứng nhu cầu vận hành của nhiều đội tham gia vào các cuộc diễn tập an ninh mạng:
-
Đội Đen (Đánh giá): Cung cấp cái nhìn tổng quan về toàn bộ cuộc diễn tập, bao gồm trạng thái đội, tính điểm, khả năng sẵn sàng của tài nguyên và tiến độ phòng thủ tổng thể, cho phép đánh giá và ra quyết định chính xác.
-
Đội Xanh lá (Thiết lập): Hỗ trợ thiết lập môi trường, kiểm tra và gỡ lỗi bằng cách cung cấp thông tin chi tiết về tình trạng hệ thống và khả năng sẵn sàng của dịch vụ trong các giai đoạn chuẩn bị và thực hiện.
-
Đội Xanh dương (Phòng thủ): Cho phép giám sát thời gian thực cơ sở hạ tầng và các dịch vụ đang được bảo vệ, giúp các nhà phòng thủ nhanh chóng phát hiện các bất thường và đánh giá điều kiện hệ thống.
-
Đội Đỏ (Tấn công): Hỗ trợ báo cáo tiến độ tấn công và đánh giá hiệu quả cũng như tác động của các hành động tấn công lên môi trường mục tiêu.
-
Đội Vàng (Vận hành): Tạo điều kiện mô phỏng hành vi người dùng bình thường để tăng cường tính chân thực và cung cấp hoạt động cơ bản trong môi trường diễn tập.
-
Đội Tím (Ghi lại): Ghi lại toàn bộ dòng thời gian các sự kiện diễn tập và lưu trữ nhật ký để phân tích, học hỏi và cải thiện sau diễn tập.
2. Tổng quan hệ thống
2.1 Kiến trúc hệ thống ba lớp
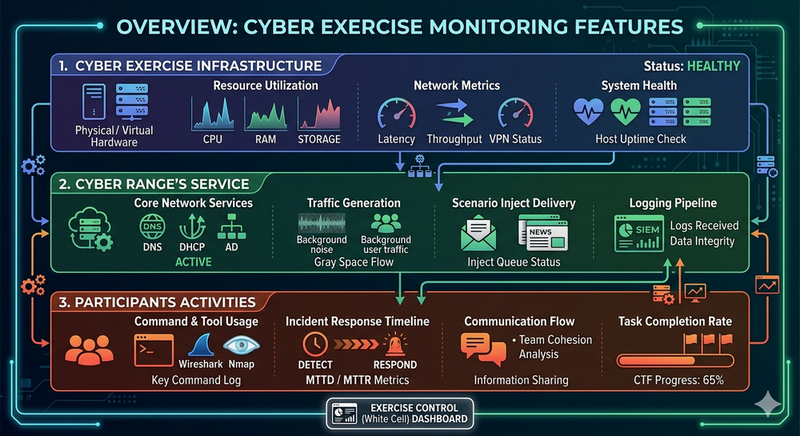
Hệ thống sẽ tập trung vào việc giám sát ba phần chính của cuộc diễn tập an ninh mạng từ phần cứng đến con người: Phần cơ sở hạ tầng diễn tập an ninh mạng, phần dịch vụ của trường bắn mạng và phần hoạt động của người tham gia như được hiển thị trong sơ đồ tính năng dưới đây:
-
Cơ sở hạ tầng diễn tập an ninh mạng: Lớp "phần cứng, nút và dây" bao gồm
Resource Utilization,Network Latency & Throughput,Connectivity StatusvàCluster Health/Uptime. -
Tài nguyên và dịch vụ trường bắn mạng: Lớp "phần mềm và dịch vụ chức năng" bao gồm
Core Network Services,Traffic Generation Integrity,Scenario Injection DeliveryvàLogging Pipeline. -
Hoạt động của người tham gia diễn tập an ninh mạng: Lớp "Hành động người dùng" về những gì người tham gia đang làm như
Command Line & Tool Usage,Incident Response Timeline,Communication FlowvàTask Completion Rate.
2.2 Cấu trúc giám sát tình trạng dịch vụ
Hệ thống giám sát tình trạng dịch vụ cụm (Cluster Service Health Monitor) sẽ được thiết lập ở lớp thứ hai, đánh giá khả năng sẵn sàng và tính toàn vẹn của các thành phần quan trọng trong một cụm điện toán an ninh mạng (các nút, dịch vụ, chức năng hệ thống và hệ thống tệp). Sơ đồ module chương trình được hiển thị dưới đây:
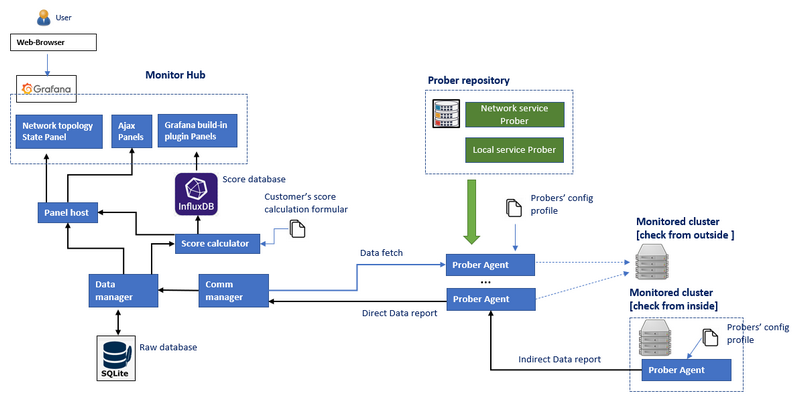
Hệ thống bao gồm ba module chính:
2.2.1 Kho lưu trữ bộ dò dịch vụ (Service Prober Repository)
Một thư viện tập trung các chức năng dò dịch vụ được thiết kế để xác minh trạng thái hoạt động của các dịch vụ và giao thức khác nhau như NTP, FTP, VNC và SSH. Mỗi bộ dò chịu trách nhiệm phát hiện xem một dịch vụ hoặc chức năng cụ thể có đang hoạt động bình thường và phản hồi như mong đợi hay không.
2.2.2 Tác nhân dò (Prober Agent)
Prober Agent sẽ nhập module từ thư viện bộ dò dịch vụ để hoàn thành các tác vụ kiểm tra trên toàn cụm. Các tính năng chính bao gồm:
-
Cấu hình dựa trên hồ sơ: Người dùng có thể định nghĩa các hồ sơ giám sát tùy chỉnh để nhóm và tổ chức các chức năng dò dựa trên các yêu cầu cụ thể.
-
Chế độ triển khai linh hoạt: Tác nhân có thể hoạt động cả nội bộ (trong một nút) để giám sát các chỉ số cấp hệ thống như mức sử dụng tài nguyên, thay đổi hệ thống tệp, hoạt động người dùng và thực thi quy trình, hoặc bên ngoài để đánh giá giao diện dịch vụ.
-
Dịch và chuyển tiếp dữ liệu: Để tránh sửa đổi các cấu hình định tuyến mạng hiện có, tác nhân có thể truy xuất và chuyển tiếp dữ liệu từ các tác nhân khác, hình thành một bus thu thập dữ liệu phân tán hiệu quả.
-
Báo cáo tập trung: Tất cả dữ liệu giám sát đã thu thập được gửi đến Monitor Hub để trực quan hóa và phân tích thêm.
2.2.3 Trung tâm giám sát (Monitor Hub)
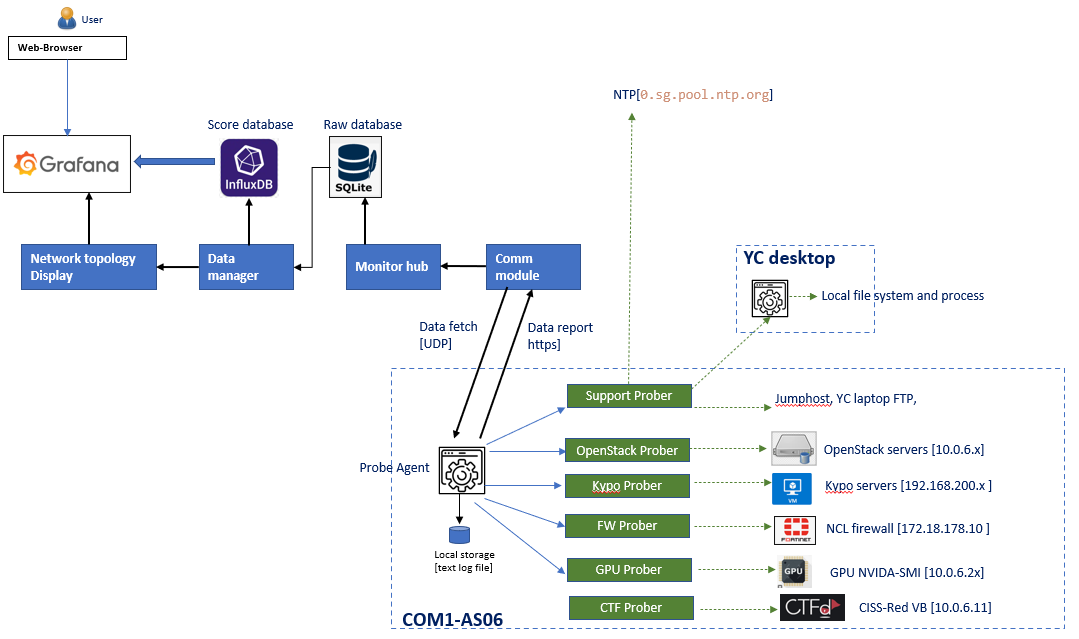
Monitor Hub hoạt động như nền tảng trung tâm để tổng hợp, trực quan hóa và đánh giá dữ liệu. Nó bao gồm hai cơ sở dữ liệu để lưu trữ dữ liệu giám sát và các bản ghi thô lịch sử. Trung tâm cung cấp:
-
Một bảng điều khiển dựa trên web để trực quan hóa thời gian thực tình trạng cụm và trạng thái dịch vụ.
-
Các giao diện để tích hợp các công thức tính điểm tùy chỉnh hoặc các chức năng đánh giá, cho phép người dùng định nghĩa cách định lượng tình trạng hệ thống.
-
Khả năng phân tích để hỗ trợ ra quyết định tự động trong các cuộc diễn tập an ninh mạng.
3. Thiết kế hệ thống
3.1 Thiết kế kho lưu trữ bộ dò dịch vụ (Service Prober Repository)
Kho lưu trữ bộ dò dịch vụ là một thư viện module cung cấp các chức năng dò để xác thực khả năng sẵn sàng và trạng thái hoạt động của các dịch vụ và thành phần hệ thống. Các bộ dò được phân loại thành hai loại chính: bộ dò dịch vụ cục bộ và bộ dò dịch vụ mạng.
3.1.1 Bộ dò dịch vụ cục bộ (Local Service Probers)
Các bộ dò dịch vụ cục bộ được triển khai trong các nút mục tiêu để giám sát trạng thái hệ thống nội bộ. Các bộ dò này tập trung vào khả năng quan sát cấp máy chủ, bao gồm:
-
Mức sử dụng tài nguyên (CPU, bộ nhớ, đĩa, băng thông mạng)
-
Hoạt động người dùng (đăng nhập, thực thi lệnh, sửa đổi tệp)
-
Trạng thái thực thi chương trình (các tiến trình đang chạy, cổng dịch vụ, nhật ký)
-
Giao diện mạng và trạng thái kết nối
Ví dụ về các bộ dò cục bộ:
| Tên bộ dò | Phạm vi dò |
|---|---|
| Bộ dò mức sử dụng tài nguyên | CPU %, Bộ nhớ %, Mức sử dụng đĩa, Băng thông mạng |
| Bộ dò hành động người dùng | Đăng nhập người dùng, thực thi lệnh, sửa đổi hệ thống tệp |
| Bộ dò hành động chương trình | Thực thi tiến trình, trạng thái cổng, giám sát nhật ký ứng dụng |
3.1.2 Bộ dò dịch vụ mạng (Network Service Probers)
Các bộ dò dịch vụ mạng hoạt động bên ngoài để đánh giá khả năng sẵn sàng của nút dịch vụ mục tiêu thông qua giao diện mạng. Các bộ dò này mô phỏng tương tác của máy khách thực và xác thực chức năng cấp dịch vụ.
Ví dụ về các bộ dò mạng:
| Tên bộ dò | Phạm vi dò |
|---|---|
| Bộ dò máy chủ hoạt động | ICMP (ping), SSH, RDP, VNC, truy cập X11 |
| Bộ dò cổng dịch vụ | Quét cổng (ví dụ: Nmap) để xác minh các cổng mở |
| Bộ dò chức năng dịch vụ | Xác thực chức năng của các dịch vụ như: |
| - NTP: độ trễ và độ chính xác đồng bộ hóa thời gian | |
| - DNS: tính đúng đắn của phân giải tên | |
| - DHCP: chức năng quảng bá và cấp phát | |
| - FTP: đăng nhập và liệt kê thư mục | |
| - HTTP/HTTPS: xác thực yêu cầu/phản hồi web | |
| - Email: khả năng sẵn sàng của dịch vụ thư | |
| - Dịch vụ TCP/UDP: giao tiếp theo giao thức cụ thể | |
| - Cơ sở dữ liệu: xác thực kết nối và truy vấn |
Thiết kế dò theo lớp này đảm bảo khả năng hiển thị cả cấp hệ thống và cấp dịch vụ trên toàn cụm được giám sát.
3.2 Thiết kế tác nhân dò (Prober Agent)
Prober Agent hoạt động như lớp thực thi và điều phối của hệ thống giám sát. Nó chịu trách nhiệm lên lịch, quản lý và thực thi nhiều bộ dò dựa trên các cấu hình do người dùng định nghĩa. Nó sẽ nhập module thư viện từ Prober Repository như được hiển thị trong sơ đồ nhập module dưới đây:
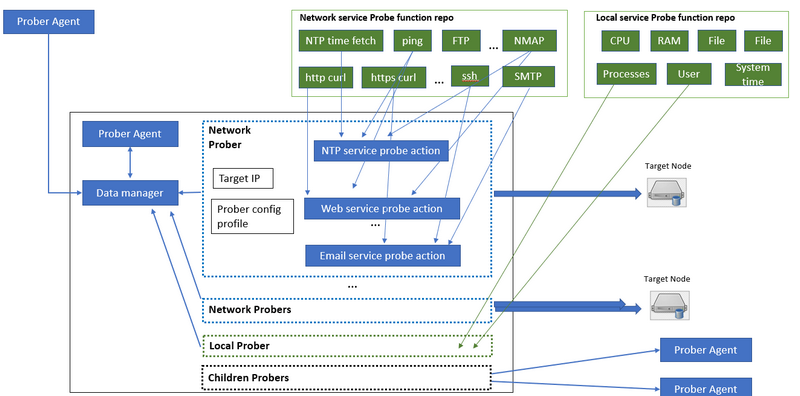
3.2.1 Các tính năng chính
-
Cấu hình dựa trên hồ sơ: Người dùng có thể định nghĩa các hồ sơ giám sát tùy chỉnh để nhóm các bộ dò khác nhau theo các yêu cầu giám sát cụ thể.
-
Triển khai linh hoạt: Tác nhân có thể hoạt động nội bộ trong các nút để giám sát trạng thái hệ thống cục bộ hoặc bên ngoài từ các nút từ xa để đánh giá giao diện dịch vụ.
-
Khả năng mở rộng thông qua các bộ dò tùy chỉnh: Người dùng có thể tích hợp các chức năng dò tùy chỉnh được điều chỉnh cho các dịch vụ cụ thể (ví dụ: các hệ thống độc quyền như máy chủ thanh toán).
-
Cơ chế chuyển tiếp dữ liệu phân tán: Để tránh sửa đổi các cấu hình định tuyến mạng hiện có, các tác nhân có thể truy xuất dữ liệu từ các tác nhân khác, hình thành một bus dịch dữ liệu để thu thập dữ liệu hiệu quả.
-
Báo cáo tập trung: Tất cả dữ liệu giám sát đã thu thập được truyền đến Monitor Hub để tổng hợp, phân tích và trực quan hóa.
3.2.2 Tổng quan quy trình làm việc của chương trình
Prober Agent hoạt động theo trình tự dưới đây:
-
Tải một hồ sơ giám sát được định nghĩa trước
-
Lên lịch và thực thi các bộ dò liên quan
-
Thu thập dữ liệu giám sát cục bộ và/hoặc từ xa
-
Tùy chọn tổng hợp dữ liệu từ các tác nhân ngang hàng
-
Gửi kết quả có cấu trúc đến Monitor Hub
3.3 Thiết kế trung tâm giám sát dịch vụ (Service Monitor Hub)
Trung tâm giám sát dịch vụ là thành phần trung tâm chịu trách nhiệm tổng hợp, phân tích, tính điểm và trực quan hóa dữ liệu. Nó cung cấp cho người dùng những thông tin chi tiết có thể hành động thông qua một bảng điều khiển dựa trên web (hiện được triển khai bằng Grafana).
3.3.1 Các chức năng cốt lõi
-
Trực quan hóa thời gian thực tình trạng cụm và dịch vụ
-
Tích hợp các mô hình tính điểm do người dùng định nghĩa
-
Lưu trữ và phân tích dữ liệu lịch sử
-
Hỗ trợ ra quyết định trong các cuộc diễn tập an ninh mạng
3.3.2 Kiến trúc cơ sở dữ liệu
Monitor Hub sử dụng hai cơ sở dữ liệu chuyên dụng:
-
Cơ sở dữ liệu thông tin thô: Lưu trữ tất cả dữ liệu giám sát thô đã thu thập từ Prober Agents cho mục đích lưu trữ và truy xuất nguồn gốc.
-
Cơ sở dữ liệu điểm: Lưu trữ dữ liệu đã xử lý, bao gồm điểm khả dụng dịch vụ đã tính toán và trạng thái hệ thống tóm tắt, dựa trên các chức năng tính điểm do người dùng định nghĩa.
3.3.3 Kiến trúc luồng dữ liệu
Quy trình xử lý dữ liệu trong Monitor Hub được minh họa dưới đây:
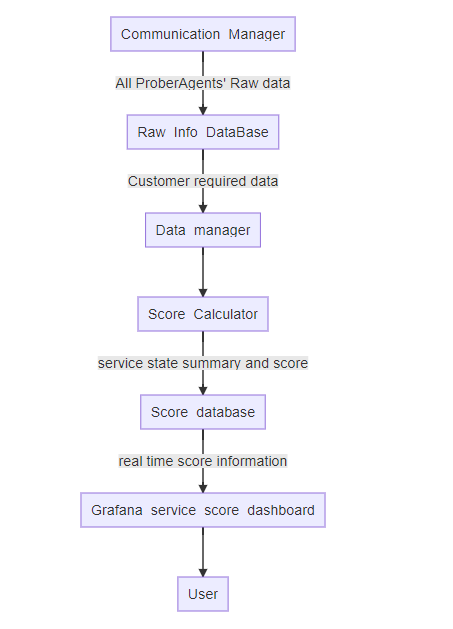
3.3.4 Mô tả luồng dữ liệu
-
Thu thập dữ liệu: Prober Agents gửi dữ liệu giám sát thô đến Communication Manager.
-
Lưu trữ dữ liệu: Dữ liệu thô được lưu trữ trong Cơ sở dữ liệu thông tin thô.
-
Xử lý dữ liệu: Data Manager truy xuất dữ liệu liên quan dựa trên yêu cầu của người dùng.
-
Tính toán điểm: Score Calculator áp dụng các công thức do người dùng định nghĩa để tính toán điểm tình trạng dịch vụ.
-
Trực quan hóa dữ liệu: Kết quả đã xử lý được lưu trữ trong Cơ sở dữ liệu điểm và hiển thị theo thời gian thực thông qua bảng điều khiển Grafana.
-
Tương tác người dùng: Người dùng truy cập thông tin chi tiết thông qua giao diện web trực quan.
4. Cổng thông tin bảng điều khiển web giám sát
Hệ thống cung cấp một bộ bảng điều khiển dựa trên web để trực quan hóa thông tin diễn tập theo thời gian thực và hỗ trợ nhu cầu vận hành của các đội khác nhau. Mỗi bảng điều khiển được thiết kế với các chế độ xem dành riêng cho vai trò để nâng cao nhận thức tình huống, phối hợp và ra quyết định trong các cuộc diễn tập an ninh mạng. Các ví dụ ảnh chụp màn hình được hiển thị dưới đây:
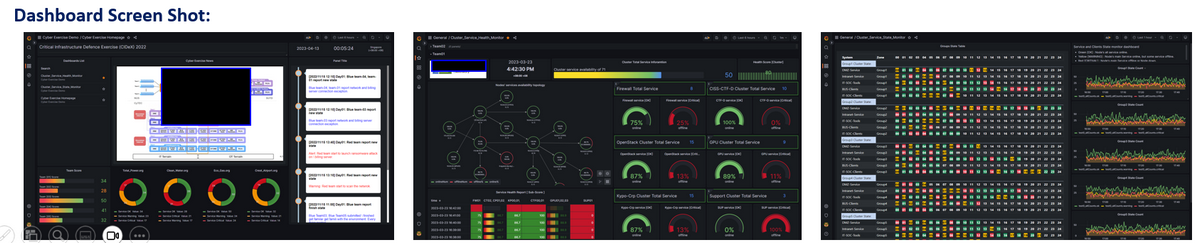
Hiện tại, năm loại bảng điều khiển chính được hỗ trợ:
-
Bảng điều khiển tổng quan diễn tập - Đội Đen (Đánh giá)
-
Bảng điều khiển tình trạng dịch vụ - Đội Xanh dương
-
Bảng điều khiển khả năng sẵn sàng tài nguyên - Đội Đen (Đánh giá), Đội Đỏ, Đội Xanh dương và Đội Tím
-
Bảng điều khiển thông tin và thông báo - Đội Tím (Chính), Tất cả các đội (Người dùng)
-
Bảng điều khiển chức năng hỗ trợ - Đội Xanh lá và Đội Vàng
4.1 Bảng điều khiển tổng quan diễn tập
Bảng điều khiển tổng quan diễn tập an ninh mạng (Cyber Exercise Overview Dashboard) chủ yếu được Đội Đen (Đánh giá) sử dụng để giám sát, quản lý và kiểm soát tiến độ tổng thể của cuộc diễn tập an ninh mạng. Nó cung cấp một cái nhìn tập trung, thời gian thực về các chỉ số hoạt động chính và trạng thái sự kiện, cho phép ra quyết định và phối hợp hiệu quả. Ví dụ ảnh chụp màn hình bảng điều khiển được hiển thị dưới đây:
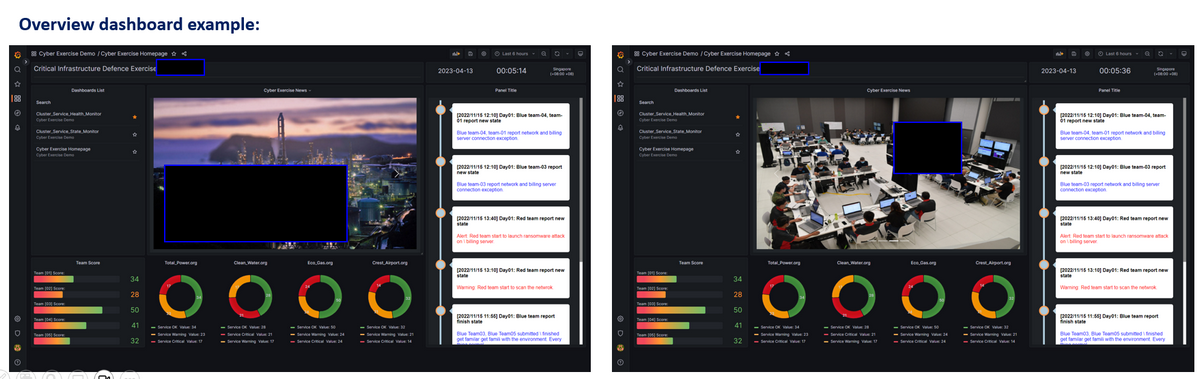
Bảng điều khiển bao gồm các bảng thông tin sau:
-
Cập nhật mới nhất và nguồn cấp dữ liệu trực tiếp: Hiển thị tin tức, thông báo mới nhất và video trực tiếp từ địa điểm diễn tập.
-
Trạng thái tấn công và phòng thủ: Trực quan hóa trạng thái hiện tại của các hoạt động tấn công và phòng thủ đang diễn ra trên toàn môi trường diễn tập.
-
Hiệu suất và tính điểm của đội: Bảng hiển thị điểm số của tất cả các Đội Xanh dương, cùng với tóm tắt các yêu cầu đã tạo và đã giải quyết trong cuộc diễn tập.
-
Tổng quan về khả năng sẵn sàng tài nguyên: Cung cấp cái nhìn tổng quan cấp cao về khả năng sẵn sàng và tình trạng của tài nguyên trên tất cả các đội tham gia.
-
Dòng thời gian sự kiện thời gian thực: Theo dõi và hiển thị các sự kiện diễn tập chính khi chúng xảy ra, cung cấp cái nhìn theo trình tự thời gian về các hoạt động và sự cố.
4.2 Bảng điều khiển tình trạng dịch vụ
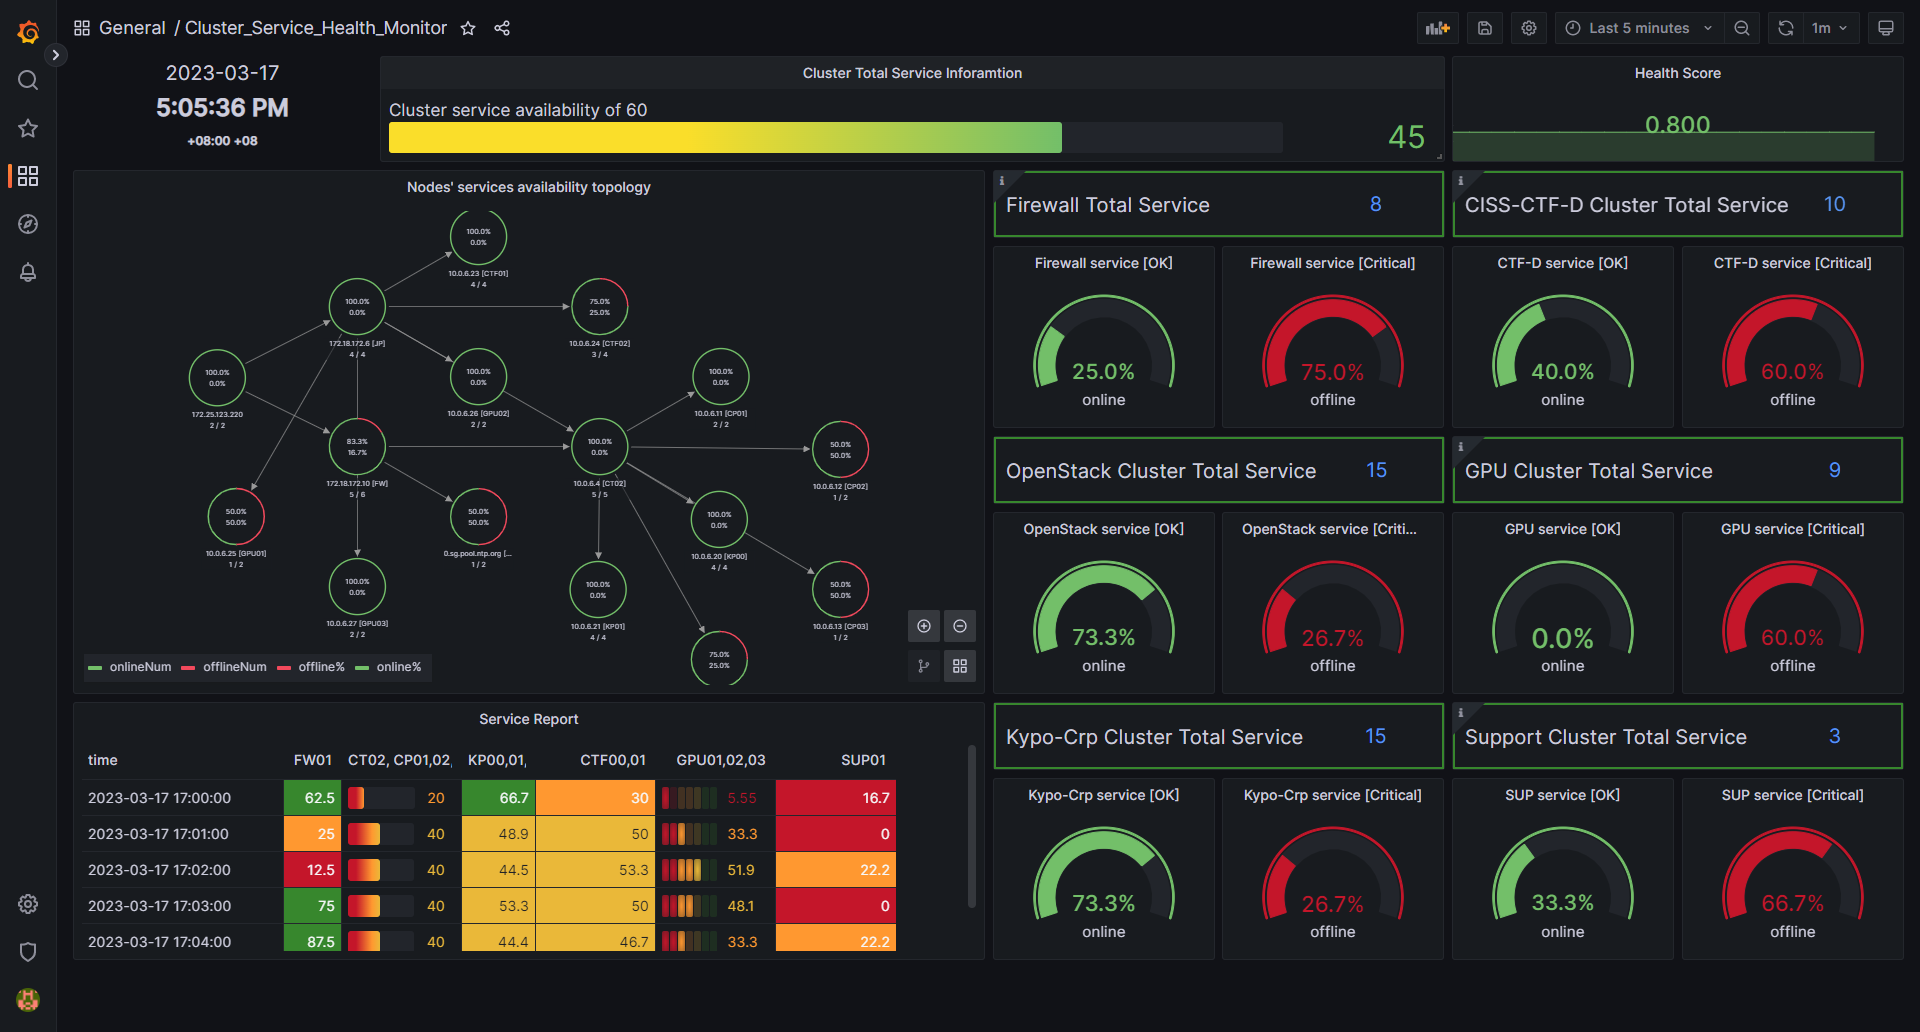
Bảng điều khiển tình trạng dịch vụ Cyber Exercise được thiết kế dành cho Blue Team để giám sát tình trạng, khả dụng và trạng thái hoạt động của môi trường hoặc cụm con thuộc trách nhiệm của họ. Nó cung cấp thông tin chi tiết theo thời gian thực, cho phép các nhà phòng thủ phân tích điều kiện hệ thống, phát hiện bất thường, tạo phiếu sự cố và lập kế hoạch hành động phòng thủ phù hợp. Ảnh chụp màn hình bảng điều khiển được hiển thị bên dưới:
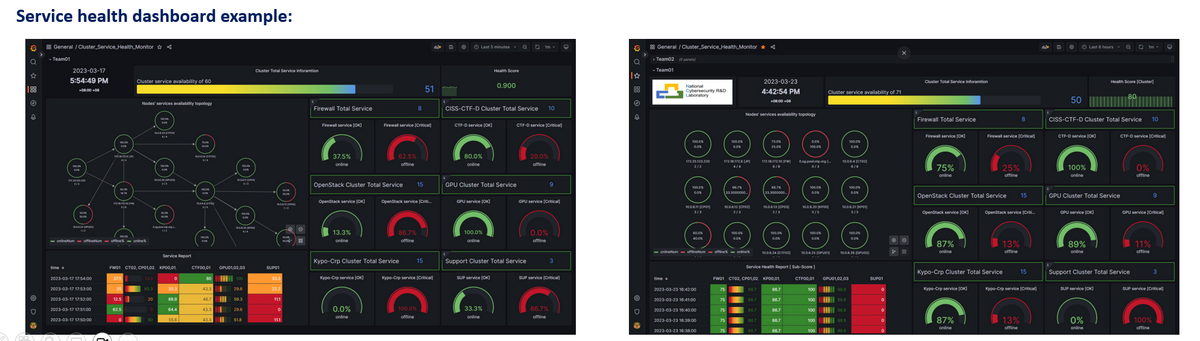
Mỗi Blue Team được cung cấp một bảng điều khiển chuyên biệt, tùy chỉnh theo môi trường được giao. Bảng điều khiển cung cấp các thông tin chính sau:
-
Tình trạng và khả dụng của Node: Trạng thái theo thời gian thực của các node trong cụm, bao gồm thời gian hoạt động và tình trạng vận hành.
-
Cấu trúc liên kết mạng và trạng thái lưu lượng: Trực quan hóa cấu trúc mạng của môi trường cùng với điều kiện lưu lượng hiện tại và các bất thường tiềm ẩn.
-
Trạng thái dịch vụ và ứng dụng: Giám sát khả dụng của dịch vụ và trạng thái thực thi chương trình trên các cụm.
-
Giám sát hoạt động của máy chủ quan trọng: Theo dõi các hoạt động đăng nhập và thực thi lệnh trên các node quan trọng để kiểm tra bảo mật và phát hiện bất thường.
-
Nhật ký hệ thống và điểm phòng thủ: Truy cập nhật ký hệ thống cụm và điểm phòng thủ hiện tại của đội để theo dõi hiệu suất.
4.3 Bảng điều khiển khả dụng tài nguyên
Bảng điều khiển khả dụng tài nguyên cung cấp cái nhìn chi tiết, theo thời gian thực về khả dụng và trạng thái của tất cả các tài nguyên trong bài tập, bao gồm phần cứng, máy ảo (VMs), container, ứng dụng và dịch vụ. Nó được thiết kế để hỗ trợ các nhu cầu vận hành và phân tích của nhiều đội tham gia vào Cyber Exercise. Ảnh chụp màn hình bảng điều khiển được hiển thị bên dưới:
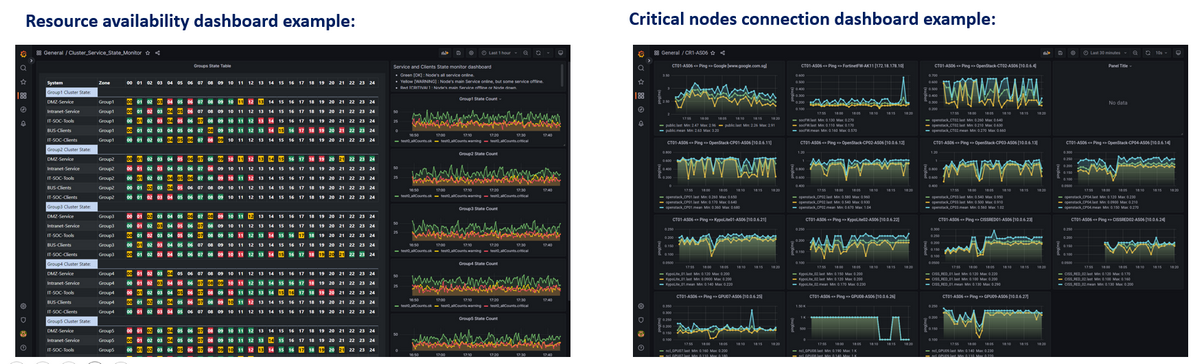
Bảng điều khiển này cho phép các đội khác nhau thực hiện các chức năng sau:
-
Black (Judgment) Team: Đánh giá hiệu suất của đội bằng cách phân tích khả dụng tài nguyên, trạng thái hệ thống và tác động của các hành động đến tổng điểm và tiến độ bài tập.
-
Red Team: Đánh giá hiệu quả và tác động của các cuộc tấn công đã triển khai bằng cách quan sát sự thay đổi về khả dụng tài nguyên và hành vi hệ thống trong môi trường mục tiêu.
-
Green Team: Giám sát kết nối và tình trạng của các node và máy chủ quan trọng, hỗ trợ xác thực môi trường, khắc phục sự cố và gỡ lỗi trong quá trình bài tập.
-
Purple Team: Lưu trữ và xem xét trạng thái tài nguyên tổng thể của môi trường bài tập để phân tích sau sự kiện, báo cáo và lưu giữ kiến thức.
4.4 Bảng điều khiển thông tin và thông báo
Bảng điều khiển thông tin và thông báo chủ yếu được quản lý bởi Purple Team và đóng vai trò là cổng thông tin và liên lạc trung tâm cho Cyber Exercise. Nó được sử dụng để công bố thông báo, chia sẻ cập nhật với các đội tham gia (đặc biệt là Blue Team), lưu trữ tài liệu liên quan đến bài tập và cung cấp thông tin chọn lọc cho công chúng dưới dạng giao diện trang chủ. Ảnh chụp màn hình bảng điều khiển được hiển thị bên dưới:
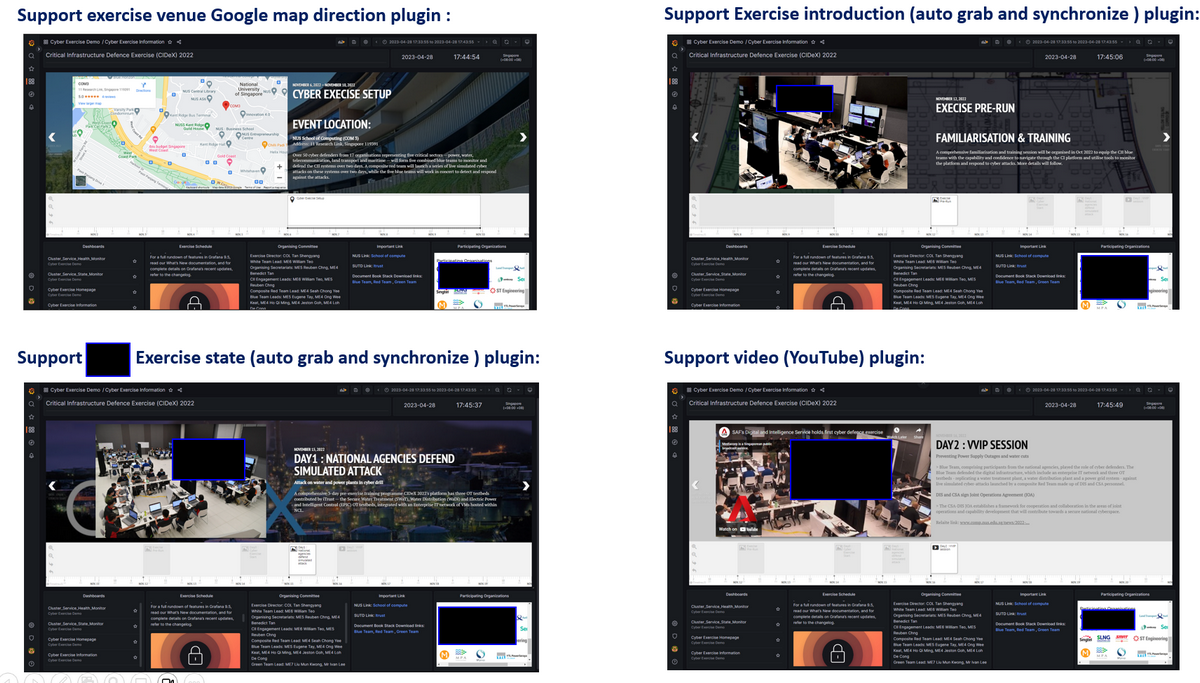
Bảng điều khiển này đảm bảo liên lạc nhất quán, cải thiện khả năng tiếp cận thông tin và hỗ trợ cả điều phối theo thời gian thực lẫn tài liệu sau bài tập. Bảng điều khiển bao gồm các bảng sau:
-
Bảng dòng thời gian lịch trình sự kiện : Hiển thị lịch trình tổng thể của bài tập, bao gồm các mốc quan trọng và hoạt động đã lên kế hoạch.
-
Bảng dòng thời gian tiến độ bài tập : Cung cấp dòng thời gian theo thời gian thực của các sự kiện bài tập bằng cách sử dụng hệ thống dòng thời gian mới, cho phép người dùng theo dõi các hoạt động và sự cố đang diễn ra.
-
Bảng danh sách bảng điều khiển : Cung cấp quyền truy cập nhanh vào tất cả các bảng điều khiển giám sát có sẵn trong hệ thống.
-
Bảng lịch trình bài tập : Trình bày thông tin lịch trình chi tiết, bao gồm phân tích phiên và thời gian cho các hoạt động cụ thể.
-
Bảng ban tổ chức : Giới thiệu đội ngũ tổ chức và các bên liên quan chính tham gia vào bài tập.
-
Bảng tải tài liệu bài tập : Cung cấp quyền truy cập vào các tài liệu, hướng dẫn và tài nguyên liên quan cho người tham gia.
-
Bảng hiển thị các tổ chức tham gia : Trưng bày các tổ chức tham gia vào bài tập, hỗ trợ khả năng hiển thị và hợp tác.
4.5 Bảng điều khiển chức năng hỗ trợ
Bảng điều khiển chức năng hỗ trợ bao gồm một tập hợp các bảng điều khiển tùy chỉnh được thiết kế để trực quan hóa trạng thái thực thi của các chức năng cụ thể nhằm đáp ứng các yêu cầu vận hành bổ sung của Cyber Exercise. Các bảng điều khiển này cung cấp hỗ trợ có mục tiêu cho các đội chuyên biệt bằng cách đưa ra thông tin chi tiết theo thời gian thực về các hệ thống và hoạt động phụ trợ. Ảnh chụp màn hình bảng điều khiển được hiển thị bên dưới:
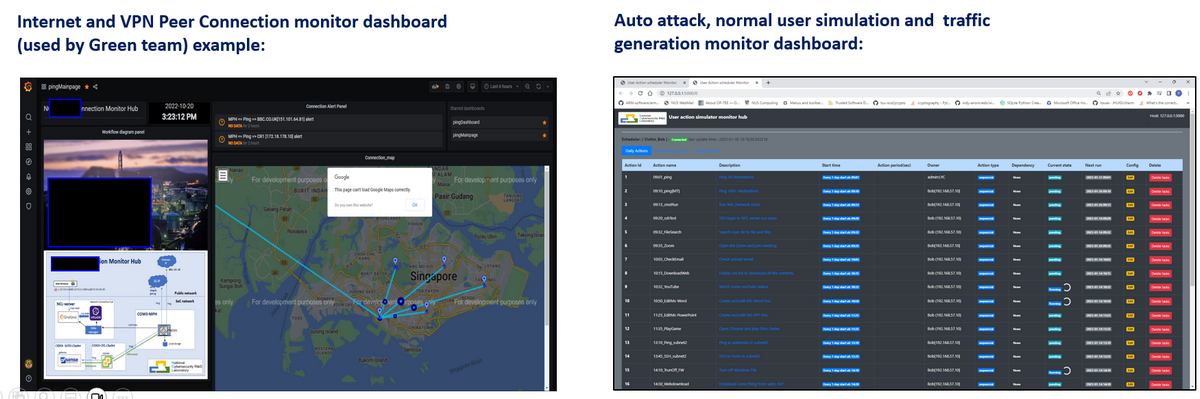
Các bảng điều khiển bao gồm:
-
Bảng điều khiển mô phỏng hành vi người dùng (Yellow Team) : Hiển thị trạng thái mô phỏng hành vi người dùng bình thường và các hoạt động tạo lưu lượng, giúp duy trì các điều kiện cơ sở thực tế trong môi trường bài tập.
-
Bảng điều khiển giám sát hoạt động tấn công (Red Team) : Trực quan hóa các hoạt động tấn công đang diễn ra, bao gồm các cuộc tấn công đã triển khai và các hành động bất ngờ hoặc có khả năng gây hại được kích hoạt tự động, cho phép theo dõi và báo cáo tốt hơn các hoạt động tấn công.
-
Bảng điều khiển hỗ trợ kết nối và mạng (Green Team) : Giám sát kết nối internet, trạng thái VPN và mức sử dụng băng thông để đảm bảo cơ sở hạ tầng ổn định và hỗ trợ mạng trong suốt bài tập.
5. Ví dụ trường hợp sử dụng
Cluster Service Health Monitor đã được triển khai thành công trên NCL AS-06 cluster (COM1-AS06) để chứng minh khả năng giám sát môi trường Cyber Exercise quy mô vừa. Trong triển khai này, hệ thống giám sát tổng cộng 17 node và 71 dịch vụ trên nhiều thành phần cơ sở hạ tầng quan trọng. Quy trình làm việc chi tiết của hệ thống được hiển thị trong sơ đồ dưới đây:
5.1 Tổng quan cụm được giám sát
Các mục tiêu và dịch vụ được giám sát được tóm tắt dưới đây:
| Cụm dịch vụ mục tiêu được thăm dò | Số lượng Node | Dịch vụ được kiểm tra |
|---|---|---|
| Firewall | 1 | icmp, ssh, http-alt, http-proxy, ident, blackice-icecap, http, https |
| Openstack | 4 | icmp, ssh, http-alt, upnp, mysql, https, vnc |
| Kypo-Crp | 3 | icmp, ssh, https, vnc, X11, X11:1-Win |
| CTF | 2 | icmp, ssh, http, vnc, X11, X11:1-Win |
| GPU | 3 | icmp, ssh, vnc, Nvidia-smi |
| Hỗ trợ | 4 | NTP, ftp, file. |
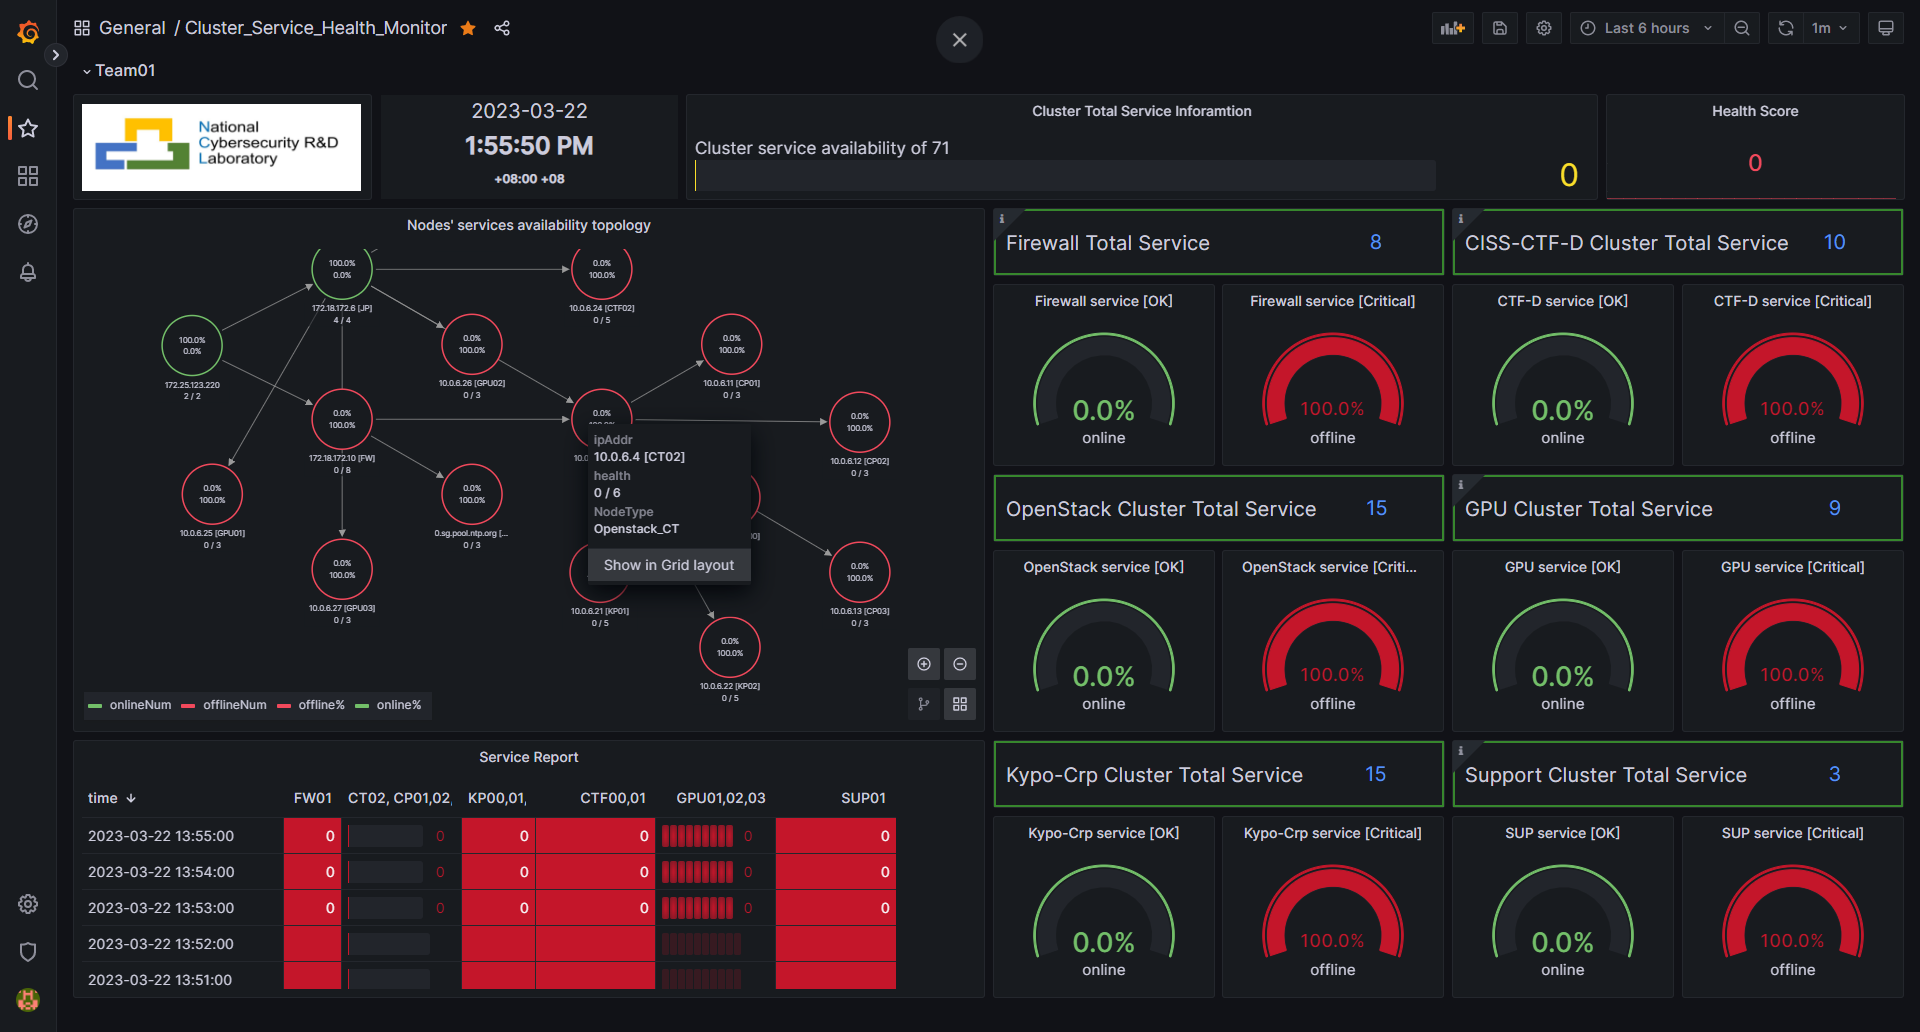
5.2 Tổng quan bảng điều khiển giám sát
Bảng điều khiển giám sát:
Liên kết Github dự án:
https://github.com/LiuYuancheng/Cluster_Service_Health_MonitorThanks for spending time to check the article detail, if you have any question and suggestion or find any program bug, please feel free to message me. Many thanks if you can give some comments and share any of the improvement advice so we can make our work better ~
Chỉnh sửa lần cuối bởi LiuYuancheng ([email protected]) vào 22/03/2026, nếu bạn có bất kỳ vấn đề hoặc tìm thấy lỗi nào, vui lòng gửi tin nhắn cho tôi.

No comment for this article.