

Mục đích thiết kế chương trình: Mục tiêu chính của chương trình này là tận dụng công nghệ AI-LLM để đơn giản hóa quá trình xử lý các tài liệu mô tả kịch bản đe dọa dựa trên ngôn ngữ của con người, bao gồm các blog kỹ thuật, báo cáo CTI, tài liệu giới thiệu về các mối đe dọa trực tuyến và ghi chú đào tạo về tấn công mạng. Mục tiêu là tóm tắt ngắn gọn đường dẫn luồng tấn công được nêu trong các tài liệu đó thông qua việc ánh xạ các hành vi tấn công vào Ma trận MITRE-ATT&CK và đối sánh các lỗ hổng với Cây MITRE-CWE.
Để đạt được điều này, chương trình sẽ thực hiện các nhiệm vụ sau:
-
Xác định các hành vi tấn công mạng: Chương trình sẽ phân tích cú pháp tài liệu để trích xuất các hành vi tấn công mạng, phân định từng hành vi riêng lẻ. Sau đó, nó sẽ ánh xạ các hành vi này vào Ma trận MITRE ATT&CK, từ đó phân biệt các chiến thuật và kỹ thuật tấn công liên quan.
-
Phát hiện các lỗ hổng: Ngoài ra, chương trình sẽ xác định các lỗ hổng được đề cập trong mô tả mối đe dọa. Sau đó, nó sẽ tham chiếu chéo các lỗ hổng này với MITRE Common Weakness Enumeration (CWE) để thiết lập các kết quả phù hợp tương ứng.
Sau khi hoàn thành các quy trình ánh xạ và đối sánh, chương trình sẽ tự động tạo ra một báo cáo toàn diện chi tiết về kết quả của các hoạt động này. Báo cáo này sẽ cung cấp những hiểu biết có giá trị về bối cảnh mối đe dọa mạng được nêu trong các tài liệu gốc.
Tổng quan về hệ thống chương trình chung (Quy trình làm việc chung, MITRE Mapper và Matcher Web UI) được hiển thị bên dưới:

# Author:      Yuancheng Liu
# version:     v_0.1.2
# Created:     2024/02/21
# Copyright:   Copyright (c) 2024 LiuYuancheng
# License:     MIT License
Giới thiệu
Mặc dù có một số công cụ phân tích mối đe dọa có sẵn trên thị trường, chẳng hạn như ThreatMapper và CRITs (Collaborative Research Into Threats), nhiều công cụ trong số đó yêu cầu người dùng phải am hiểu hai giao thức về các mối đe dọa tiêu chuẩn trong ngành như STIX và TAXII. Người dùng phải sử dụng STIX (Structured Threat Information eXpression) để tạo mô tả mối đe dọa chính xác, sau đó kết nối với các dịch vụ của công cụ phân tích bằng TAXII (Trusted Automated Exchange of Indicator Information) để tạo điều kiện trao đổi thông tin tình báo về mối đe dọa mạng. Điều kiện tiên quyết này có thể làm tăng độ dốc của đường cong học tập cho người dùng.
Mục tiêu của chúng tôi là phát triển một công cụ/thư viện dựa trên AI LLM giúp đơn giản hóa việc phân tích các mô tả kịch bản mối đe dọa bằng ngôn ngữ của con người được tìm thấy trong các blog kỹ thuật, báo cáo CTI và ghi chú đào tạo về tấn công mạng. Công cụ này sẽ cho phép người dùng chuyển nội dung báo cáo về các mối đe dọa gốc của con người và tự động tạo ra các ánh xạ Ma trận MITRE ATT&CK và quy trình đối sánh Cây MITRE CWE. Quy trình làm việc chung của chương trình được hiển thị bên dưới:
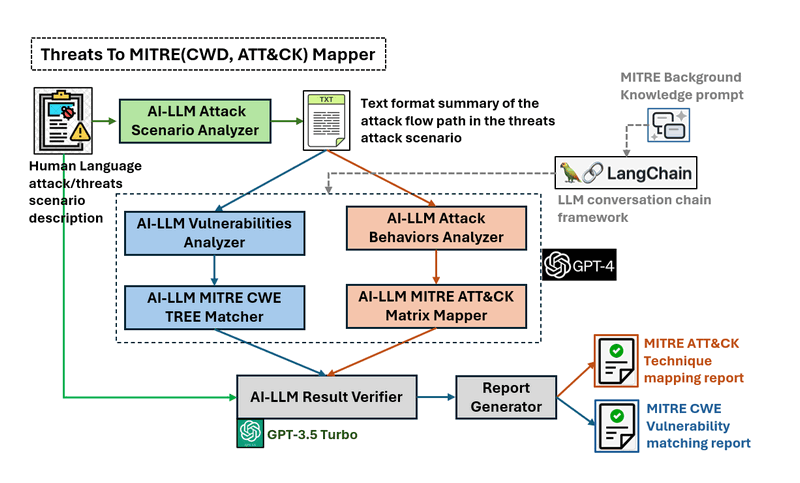
Công cụ sẽ xử lý báo cáo về các mối đe dọa đầu vào thông qua các bước sau:
-
Tóm tắt tài liệu: Tận dụng AI LLM, chúng tôi sẽ phân tích các mô tả mối đe dọa dài dòng để tóm tắt các kịch bản tấn công và mô tả đường dẫn tấn công.
-
Phân tích cú pháp hành vi tấn công: Các mối đe dọa được tóm tắt sẽ được đưa vào LLM Attack Behavior Analyzer để trích xuất danh sách các hành vi tấn công riêng lẻ.
-
Ánh xạ hành vi tấn công: Mỗi hành vi riêng lẻ sẽ được ánh xạ tới các kỹ thuật có liên quan trong ma trận MITRE ATT&CK.
-
Xác minh kết quả: Các mô hình AI LLM khác nhau sẽ được sử dụng để xác minh xem kết quả có khớp với nội dung gốc của tài liệu về mối đe dọa hay không.
-
Tạo báo cáo: Dựa trên các kết quả đã được xác minh, chương trình sẽ tạo ra các báo cáo ánh xạ cho các mục đích nghiên cứu và phát triển sâu hơn.
Lưu ý: Năm bước phân tích được giới thiệu trong chương trình của chúng tôi là một sự tự động hóa của (6 bước) được giới thiệu trong ví dụ về ánh xạ Threat Intelligence được hiển thị trong tài liệu chính thức của MITRE-ATT&CK (ví dụ trang 6 về báo cáo FireEye đã được ánh xạ tới ATT&CK): https://www.mitre.org/sites/default/files/2021-11/getting-started-with-attack-october-2019.pdf
Chương trình cung cấp giao diện bảng điều khiển lệnh và giao diện web để người dùng sử dụng, giao diện web UI được hiển thị bên dưới:

Để kiểm tra chi tiết cách sử dụng, vui lòng tham khảo video này: https://youtu.be/NoGy8Z5xXWE?si=uPeHbf80kpgez1d9
Thiết kế dự án
Trong tài liệu chính thức của MITRE ATT&CK (Trang 6 năm 2019), một ví dụ minh họa việc ánh xạ các mối đe dọa từ báo cáo "FireEye" vào Ma trận MITRE ATT&CK, như được mô tả bên dưới:

Tài liệu phác thảo sáu bước chung để phân tích báo cáo:
-
Tìm hiểu về ATT&CK: Làm quen với các nguyên tắc và cấu trúc của khung MITRE ATT&CK.
-
Xác định các hành vi: Xác định và cô lập các hành vi cụ thể được nêu trong báo cáo về mối đe dọa.
-
Thực hiện nghiên cứu về các hành vi: Thực hiện nghiên cứu sâu hơn để hiểu sâu hơn về các hành vi đã xác định.
-
Chuyển đổi các hành vi thành các chiến thuật: Liên kết các hành vi đã xác định với các chiến thuật có liên quan trong khung ATT&CK.
-
Xác định các kỹ thuật có thể áp dụng: Xác định các kỹ thuật trong khung có thể áp dụng cho các hành vi đang được xem xét kỹ lưỡng.
-
So sánh kết quả với các nhà phân tích khác: So sánh kết quả phân tích với kết quả của các nhà phân tích khác để xác thực các phát hiện và đảm bảo tính nhất quán.
Thiết kế công cụ ánh xạ các mối đe dọa tới MITRE (CWD, ATT&CK)
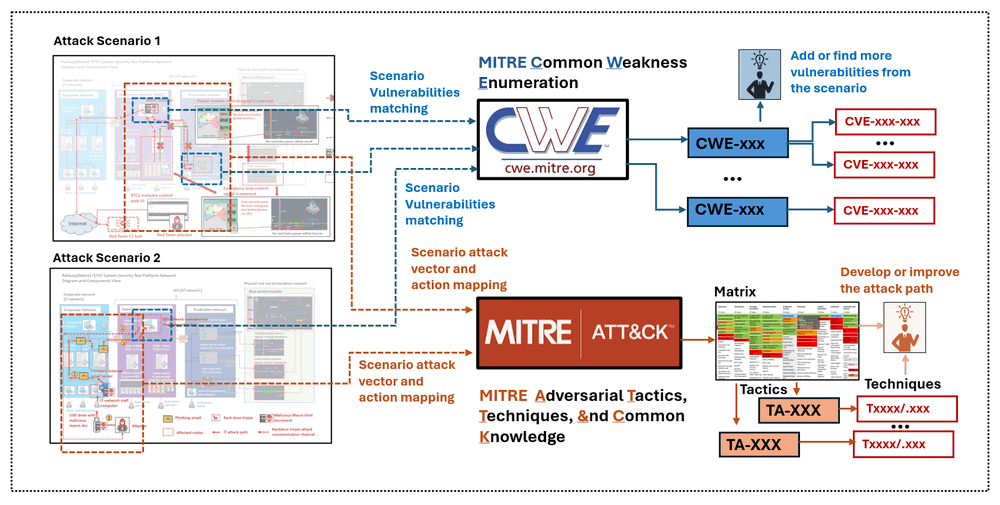
Chương trình của chúng tôi tận dụng LLM (Mô hình ngôn ngữ lớn) với kỹ thuật prompt để tự động hóa sáu bước cần thiết để tạo báo cáo ánh xạ. Quy trình làm việc của chương trình được mô tả bên dưới:

Chúng tôi sử dụng mô-đun LLM Attack Scenario Analyzer để phân tích các mô tả kịch bản mối đe dọa bằng ngôn ngữ của con người, từ đó tạo ra một luồng tấn công được tóm tắt. Sau đó, các bước sau được tuân theo để ánh xạ các mối đe dọa tới MITRE ATT&CK hoặc đối sánh chúng với MITRE CWE:
Ánh xạ tới MITRE ATT&CK:
-
Tìm hiểu về ATT&CK: Chương trình khởi tạo một prompt kiến thức nền MITRE ATT&CK trong chuỗi hội thoại LLM để đảm bảo AI hiểu các yêu cầu của nhiệm vụ.
-
Xác định các hành vi: Mô-đun
LLM Attack Behaviors Analyzerphân tích cú pháp bản tóm tắt luồng tấn công để trích xuất các hành vi/hành động tấn công riêng lẻ. -
Chuyển đổi các hành vi thành các chiến thuật: Sử dụng mô-đun
MITRE Tactic Mapper, chương trình tìm kiếm các Chiến thuật Ma trận MITRE tương ứng với từng hành động tấn công. -
Xác định các kỹ thuật có thể áp dụng: Mô-đun
MITRE Technique Mapperkiểm tra các Chiến thuật để xác định các kỹ thuật có thể áp dụng cho từng hành vi. -
Xác minh kết quả: Sau đó, mô-đun
LLM Technique Mapping Verifieránh xạ các kỹ thuật trở lại báo cáo về mối đe dọa gốc để xác thực tính chính xác.
Đối sánh với MITRE-CWE:
-
Tìm hiểu về CWE: Tương tự như quy trình ánh xạ ATT&CK, một prompt kiến thức nền MITRE-CWE được cung cấp cho chuỗi hội thoại LLM.
-
Xác định các lỗ hổng: Mô-đun
LLM Attack Scenario Vulnerabilities Analyzerxác định các lỗ hổng có liên quan trong bản tóm tắt luồng tấn công. -
Ánh xạ tới các danh mục CWE: Mô-đun
MITRE CWE Matcherđối sánh từng lỗ hổng với danh mục điểm yếu gần nhất trong MITRE CWE. -
Xác minh kết quả: Sau khi có được kết quả đối sánh CWE, mô-đun xác minh so sánh nó với báo cáo về mối đe dọa gốc để xác nhận tính chính xác.
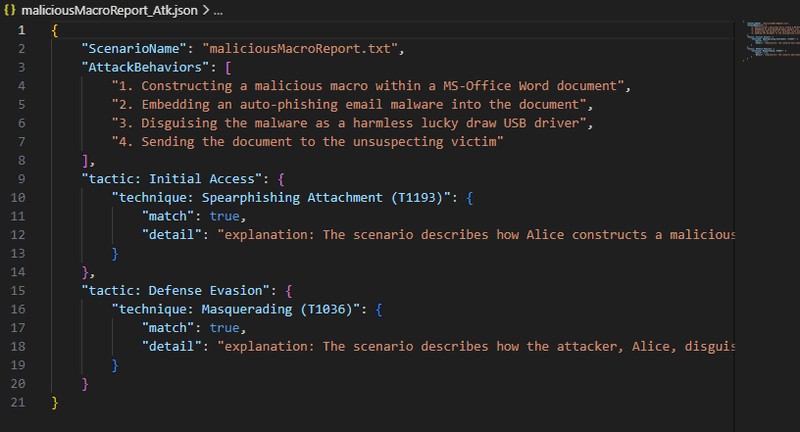
Lưu ý: Chương trình sẽ tự động tạo báo cáo kết quả phân tích dưới định dạng JSON, chúng tôi cho phép người dùng áp dụng các mô-đun AI khác nhau trên mô-đun xác minh để làm cho kết quả cuối cùng có sức thuyết phục.
Báo cáo sẽ có định dạng ví dụ bên dưới:
Kiến thức nền
MITRE CWE và ATT&CK
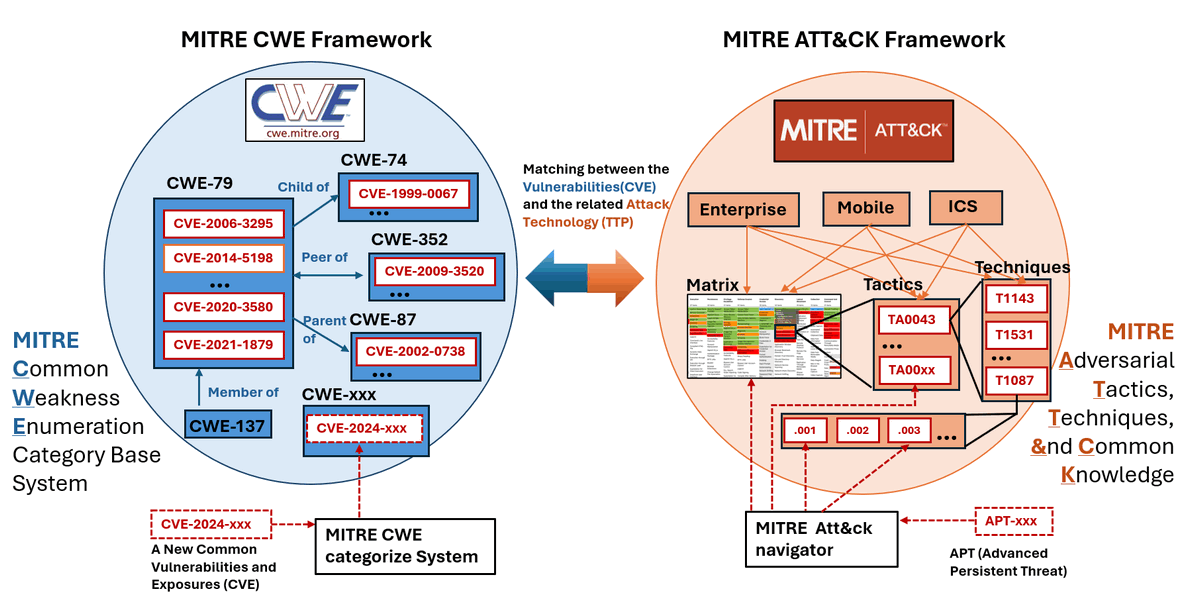
MITRE Common Weakness Enumeration (CWE) và MITRE ATT&CK (Adversarial Tactics, Techniques, and Common Knowledge) là hai khung khác biệt được phát triển bởi MITRE, mỗi khung phục vụ các mục đích khác nhau trong lĩnh vực an ninh mạng:
-
CWE là khung dựa trên danh mục tập trung vào việc lập danh mục các lỗ hổng và điểm yếu (CVE).
-
ATT&CK là khung dựa trên kiến thức tập trung vào việc ghi lại các hành vi và kỹ thuật của đối phương (TTP).
Sự khác biệt và mối quan hệ chính giữa MITRE CWE và ATT&CK được hiển thị bên dưới:
MITRE CWE (Common Weakness Enumeration)
-
CWE là một danh sách do cộng đồng phát triển về các điểm yếu, lỗi và lỗ hổng phần mềm và phần cứng phổ biến.
-
CWE cung cấp một hệ thống phân loại tiêu chuẩn để phân loại và mô tả các loại điểm yếu bảo mật khác nhau có thể dẫn đến các lỗ hổng trong phần mềm và hệ thống.
-
Mỗi mục CWE bao gồm một mã định danh duy nhất, mô tả về điểm yếu, ví dụ, hậu quả tiềm ẩn và các biện pháp giảm thiểu.
-
CWE tập trung vào việc xác định và phân loại các lỗ hổng và điểm yếu để giúp các tổ chức hiểu và giải quyết các vấn đề bảo mật trong phần mềm và hệ thống của họ.
MITRE ATT&CK (Adversarial Tactics, Techniques, and Common Knowledge)
-
ATT&CK là một cơ sở kiến thức được duy trì bởi MITRE, ghi lại các chiến thuật, kỹ thuật và quy trình (TTP) được sử dụng bởi đối phương trong các cuộc tấn công mạng.
-
ATT&CK cung cấp một khung có cấu trúc để hiểu và phân loại các hành vi của đối phương trong toàn bộ vòng đời của một cuộc tấn công mạng, từ trinh sát ban đầu đến đánh cắp dữ liệu.
-
ATT&CK được tổ chức theo định dạng ma trận, với các chiến thuật được biểu thị dọc theo hàng trên cùng và các kỹ thuật được liệt kê trong mỗi chiến thuật.
-
Mỗi kỹ thuật bao gồm thông tin chi tiết về cách đối phương thực hiện nó, các phương pháp phát hiện tiềm năng và các biện pháp giảm thiểu.
-
ATT&CK tập trung vào việc hiểu và bảo vệ chống lại các mối đe dọa mạng trong thế giới thực bằng cách vạch ra các chiến thuật và kỹ thuật được sử dụng bởi đối phương.
CVE và MITRE CWE
CVE cung cấp mã định danh cho các lỗ hổng cụ thể, CWE lập danh mục các điểm yếu và lỗ hổng phổ biến. CWE cung cấp một danh mục rộng hơn về các loại điểm yếu phổ biến có thể dẫn đến CVE(s). Các mục CVE thường tham chiếu các mục CWE để cung cấp thêm ngữ cảnh về điểm yếu cơ bản đang bị khai thác.
CVE (Common Vulnerabilities and Exposures):
-
CVE là một từ điển về các lỗ hổng và phơi nhiễm an ninh mạng được công khai. Mỗi ID CVE đại diện cho một mã định danh duy nhất cho một lỗ hổng bảo mật cụ thể.
-
ID CVE được gán cho các lỗ hổng bởi CVE Numbering Authorities (CNAs), là các tổ chức được MITRE ủy quyền để gán ID CVE.
Ví dụ: một mục CVE có thể mô tả một lỗ hổng cụ thể trong một sản phẩm phần mềm, cùng với các chi tiết về cách nó có thể bị khai thác và các tác động tiềm ẩn. Người dùng có thể theo dõi CWE mà CVE thuộc về, sau đó tìm các lỗ hổng tương tự hoặc có liên quan khác (CVE) hoặc người dùng muốn tìm kiếm một loại lỗ hổng chung, họ có thể truy cập CWE, sau đó tìm loại CVE(s) cụ thể chi tiết.
APT và MITRE ATT&CK
MITRE ATT&CK mô tả hành vi và kỹ thuật của đối phương, và APT là các cuộc tấn công mạng tinh vi có thể tận dụng các lỗ hổng, điểm yếu và kỹ thuật được mô tả bởi CVE, CWE và ATT&CK.
APT (Advanced Persistent Threat):
-
APT đề cập đến một cuộc tấn công mạng tinh vi, dài hạn được phát động bởi một đối phương có nguồn tài trợ tốt và tay nghề cao.
-
APT thường liên quan đến nhiều giai đoạn và kỹ thuật (TTP), bao gồm trinh sát, truy cập ban đầu, di chuyển ngang và đánh cắp dữ liệu.
-
Mặc dù APT không liên quan trực tiếp đến CVE, CWE, nhưng chúng có thể tận dụng các lỗ hổng được xác định bởi CVE, khai thác các điểm yếu được lập danh mục trong CWE và sử dụng các kỹ thuật được mô tả trong ATT&CK để đạt được mục tiêu của chúng.
Kỹ thuật Prompt của Mô hình ngôn ngữ lớn
Kỹ thuật prompt LLM (Mô hình ngôn ngữ lớn) đề cập đến quá trình tạo hoặc thiết kế các prompt đầu vào để khơi gợi hiệu quả các phản hồi mong muốn từ các mô hình ngôn ngữ như GPT (Generative Pre-trained Transformer). Với LLM, prompt đóng một vai trò quan trọng trong việc hướng dẫn mô hình tạo ra các đầu ra có liên quan và mạch lạc. Kỹ thuật prompt liên quan đến việc xem xét các yếu tố khác nhau như cách diễn đạt, cấu trúc, ngữ cảnh và hướng dẫn cụ thể cho từng nhiệm vụ để tối ưu hóa hiệu suất của mô hình.
Kỹ thuật prompt hiệu quả có thể ảnh hưởng đáng kể đến chất lượng, mức độ liên quan và tính mạch lạc của văn bản được tạo. Nó liên quan đến việc hiểu các khả năng và hạn chế của mô hình ngôn ngữ đang được sử dụng và điều chỉnh các prompt cho phù hợp để đạt được các mục tiêu cụ thể, chẳng hạn như tạo ra các câu chuyện sáng tạo, trả lời câu hỏi, hoàn thành nhiệm vụ hoặc cung cấp thông tin liên quan.
Quá trình này thường liên quan đến thử nghiệm, lặp lại và tinh chỉnh để tìm ra các prompt hiệu quả nhất cho một nhiệm vụ hoặc ứng dụng nhất định. Kỹ thuật prompt đặc biệt quan trọng trong các ứng dụng như hiểu ngôn ngữ tự nhiên, tạo văn bản, chatbot và hệ thống AI dựa trên ngôn ngữ, trong đó chất lượng của văn bản được tạo ra ảnh hưởng trực tiếp đến trải nghiệm người dùng và hiệu suất nhiệm vụ.
Trong chương trình này, chúng tôi sử dụng công cụ chuỗi ngôn ngữ langchain https://www.langchain.com/langchain để xây dựng cuộc trò chuyện liên tục với OpenAI GPT4 và OpenAI GPT-3.5 Turbo. Nếu bạn muốn sử dụng LLM khác, chẳng hạn như google bard, vui lòng tham khảo tài liệu API langchain.
Thiết lập chương trình
Môi trường phát triển
-
python 3.8.2rc2+ [Windows11]
Lib/Phần mềm bổ sung cần thiết
-
Khóa OpenAI-API: https://openai.com/blog/openai-api
-
Flask: https://flask.palletsprojects.com/en/3.0.x/ , cài đặt
pip install Flask -
Flask-SocketIO: https://flask-socketio.readthedocs.io/en/latest/ , cài đặt
pip install Flask-SocketIO -
LangChain: https://python.langchain.com/docs/get_started/introduction,
install pip install langchain
Phần cứng cần thiết: Không có
Danh sách tệp chương trình
| Tệp chương trình | Môi trường thực thi | Mô tả |
|---|---|---|
| src/threats2MitreApp.py | python 3.8 | Mô-đun này là giao diện web chính để gọi mô-đun AI-llm MITRE ATT&CK-Mapper/ CWE-Matcher để tạo báo cáo liên quan |
| src/threats2MitreAppDataMgr.py | python 3.8 | Lớp trình quản lý dữ liệu chạy trong luồng con để xử lý tất cả các yêu cầu ánh xạ và đối sánh từ trang web. |
| threats2MitreGlobal.py | python 3.8 | Hằng số, tham số, phiên bản toàn cục của threats2MitreApp.py và |
| threats2MitreRun.py | python3.8 | Mô-đun này sẽ tải mô tả kịch bản mối đe dọa từ tệp và gọi mô-đun AI-llm MITRE ATT&CK-Mapper/ CWE-Matcher để tạo báo cáo liên quan. |
| threats2MitreUtils.py | python3.8 | Mô-đun này sẽ cung cấp hai mô-đun ánh xạ khung MITRE LLM-AI llmMITREMapper và llmMITREMatcher |
| config.txt | txt | Tệp cấu hình |
| templates/*.html | Tất cả các tệp html trang web. | |
| static/* | Tất cả các tệp tài liệu (*.css, *.png, *.js) được sử dụng bởi trang web. | |
| lib/*.py | python3.8 | Tất cả các tệp thư viện. |
| ScenarioBank/*.txt | Tất cả các tệp mô tả mối đe dọa. | |
| ReportFolder/*.json | Tất cả các tệp báo cáo đã tạo. |
Sử dụng/Thực thi chương trình
Chúng tôi cung cấp hai giao diện để người dùng sử dụng chương trình: giao diện dòng lệnh console và giao diện web. Trước khi sử dụng chương trình, điều quan trọng là phải cấu hình khóa OpenAI của bạn trong tệp config.txt.
# This is the config file template for the module
# Setup the parameter with below format (every line follow : format, the
# key cannot be changed):

# set openAI API key
API_KEY:

# set the AI model apply to the mapper.
AI_MODEL:

# set the AI model apply to the verifier, if not set program will use the same as the mapper.
VF_KEY:
VF_AI_MODEL:

# Scenario bank folder (folder to store the threats report srource)
SCE_BANK:ScenarioBank

# Output folder (folder to store the threats report)
RST_FOLDER:ReportFolder

#-----------------------------------------------------------------------------
# Init the Flask app parameters
FLASK_SER_PORT:5000
FLASK_DEBUG_MD:False
FLASK_MULTI_TH:True
Sử dụng MITRE-Mapper từ Console
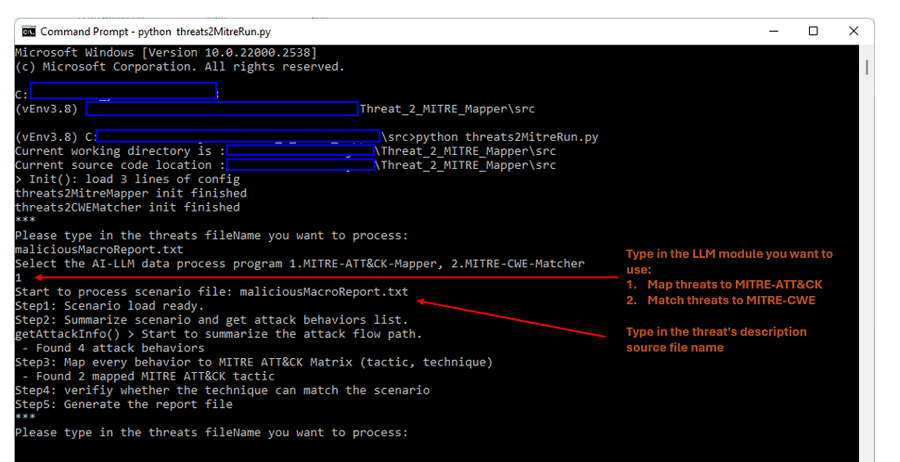
Bước 1: Chạy chương trình giao diện dòng lệnh thông qua lệnh:
python3 threats2MitreRun.pyBước 2: Sao chép tệp mô tả mối đe dọa vào thư mục ScenarioBank như bạn đã đặt trong tệp cấu hình. Chọn chức năng và điền nguồn báo cáo mối đe dọa trong chương trình như hình dưới đây:
Bước 3: Báo cáo sẽ được tạo trong thư mục RST_FOLDER bạn đã đặt trong tệp cấu hình, sau đó kiểm tra nội dung tệp báo cáo maliciousMacroReport_Atk.json:
{
    "ScenarioName": "maliciousMacroReport.txt",
    "ReportType": "ATT&CK",
    "AttackBehaviors": [
        "1. Constructing a malicious macro within a MS-Office Word document",
        "2. Embedding an auto-phishing email malware into the document",
        "3. Disguising the malware as a harmless lucky draw USB driver",
        "4. Sending the document to the unsuspecting victim"
    ],
    "tactic: Initial Access": {
        "technique: Spearphishing Attachment (T1193)": {
            "match": true,
            "detail": "explanation: The scenario describes how Alice constructs a malicious macro within a MS-Office Word document and embeds an auto-phishing email malware into the document. This is a classic example of a spearphishing attack where the attacker sends a malicious attachment (the Word document) to the victim (Bob) in an attempt to trick them into opening it and executing the embedded malware."
        }
    },
    "tactic: Defense Evasion": {
        "technique: Masquerading (T1036)": {
            "match": true,
            "detail": "explanation: The scenario describes how the attacker, Alice, disguises the auto-phishing email malware as a harmless lucky draw USB driver. This is an example of masquerading, where the attacker attempts to make the malware appear as something legitimate or benign to deceive the victim."
        }
    },
    "Time": "2024_03_05_15_05_02"
}
Sử dụng MITRE-ATT&CK-Mapper từ Giao diện Web
Phần này sẽ trình bày cách tải lên tệp kịch bản mối đe dọa và sử dụng giao diện web MITRE-ATT&CK mapper. (Bạn cũng có thể dán trực tiếp mô tả kịch bản mối đe dọa)
Bước 1: Chạy chương trình giao diện dòng lệnh thông qua lệnh:
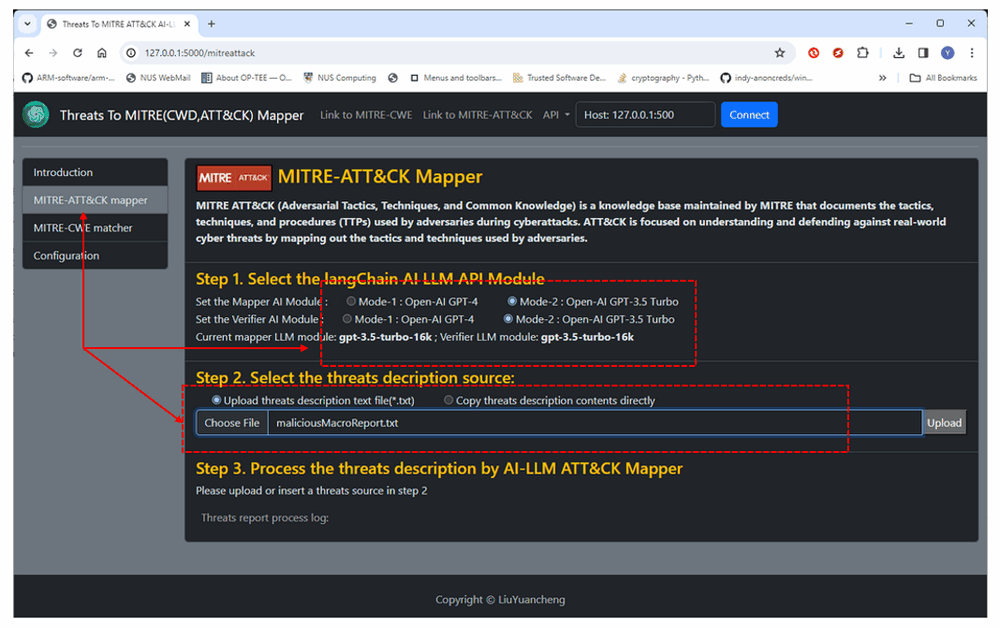
python3 threats2MitreRun.pyMở trình duyệt và truy cập URL: http://127.0.0.1:5000/ và chọn "MITRE-ATT&CK mapper":

Bước 2: Làm theo hướng dẫn trên trang web để thiết lập mô-đun AI mapper và mô-đun trình xác minh, sau đó tải lên tệp mô tả mối đe dọa và nhấn nút "Upload". (Như hình dưới đây)
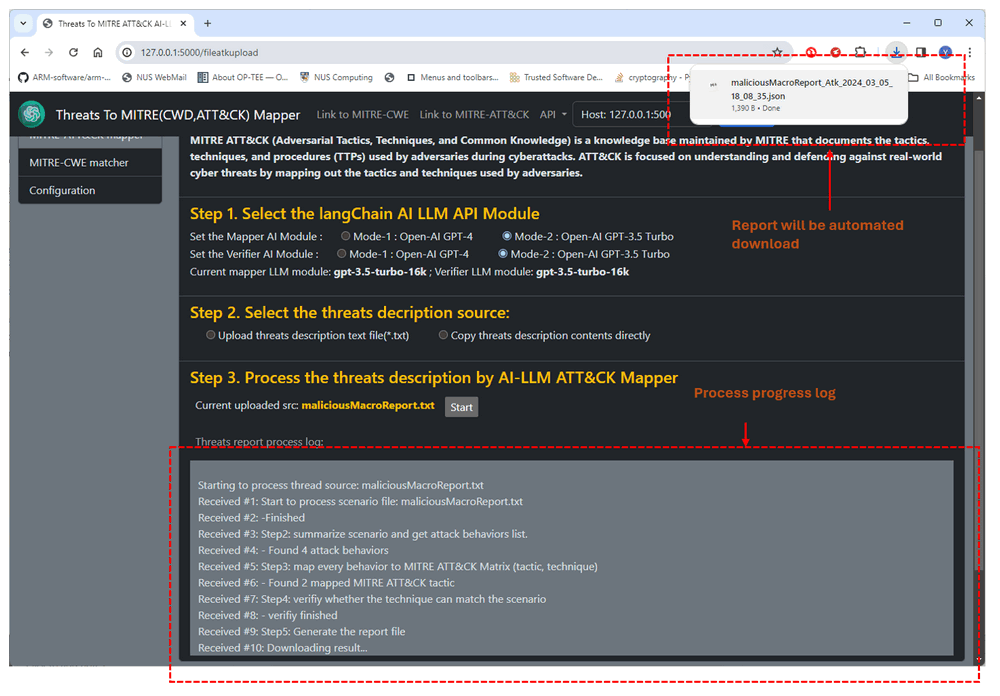
Bước 3: Sau khi tải lên xong, nút bắt đầu quy trình sẽ hiển thị, sau đó nhấn nút "Start" để bắt đầu quy trình. Khi quy trình hoàn tất, trình duyệt sẽ tự động tải xuống báo cáo định dạng *.json. (Như hình dưới đây, tên tệp của báo cáo sẽ có định dạng
Sử dụng MITRE-CWE-Matcher từ Giao diện Web
Phần này sẽ trình bày cách dán trực tiếp nội dung kịch bản mối đe dọa vào web và sử dụng giao diện web MITRE-CWE matcher. (Bạn cũng có thể thực hiện so khớp thông qua tải lên tệp kịch bản mối đe dọa)
Bước 1: Chạy chương trình giao diện dòng lệnh thông qua lệnh:
python3 threats2MitreRun.pyMở trình duyệt và truy cập URL: http://127.0.0.1:5000/ và chọn "MITRE-CWE matcher":
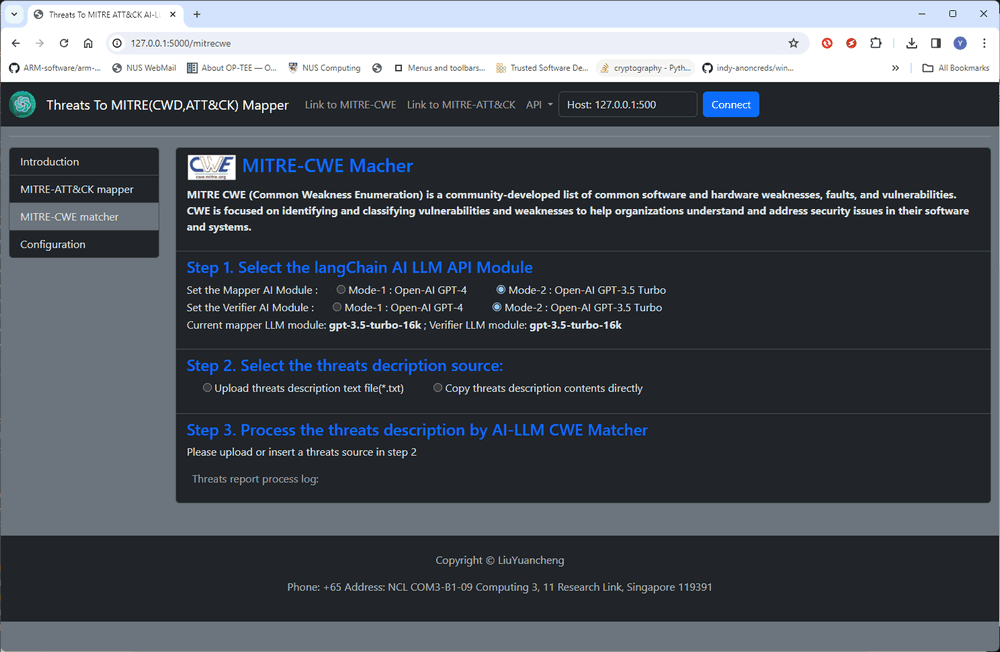
Bước 2: Làm theo hướng dẫn trên trang web để thiết lập mô-đun AI mapper và mô-đun trình xác minh, sau đó dán trực tiếp nội dung vào trường văn bản và nhấn nút "Upload". (Như hình dưới đây)
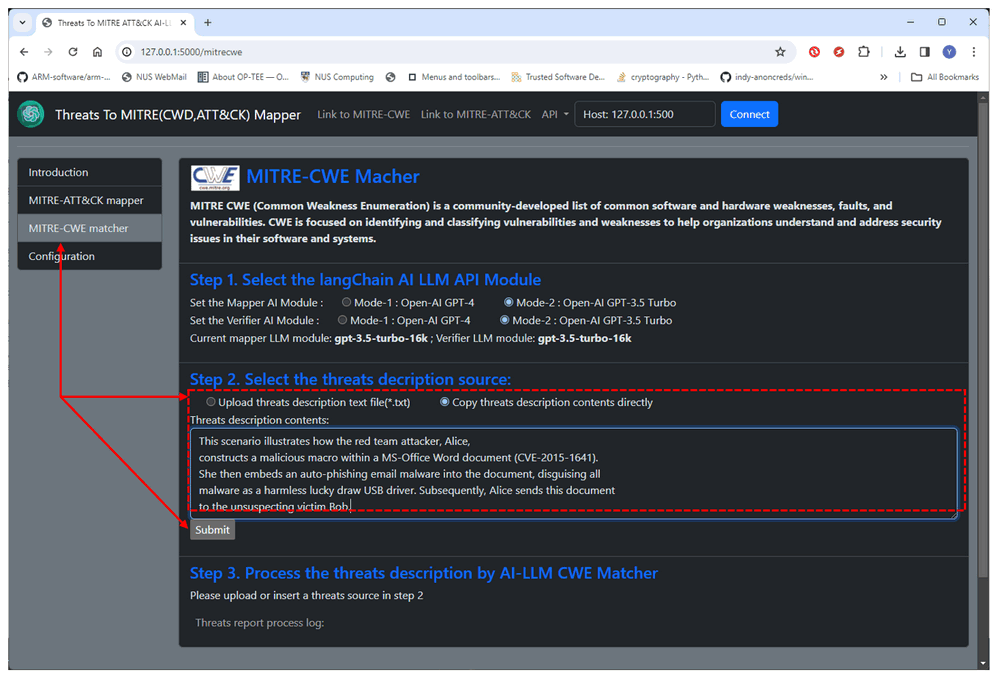
Bước 3: Sau khi tải lên xong, nút bắt đầu quy trình sẽ hiển thị, sau đó nhấn nút "Start" để bắt đầu quy trình. Khi quy trình hoàn tất, trình duyệt sẽ tự động tải xuống báo cáo định dạng *.json. (Như hình dưới đây, tên tệp của báo cáo sẽ có định dạng tempScenarioFile_Cwe_YYYY_MM_DD.json )

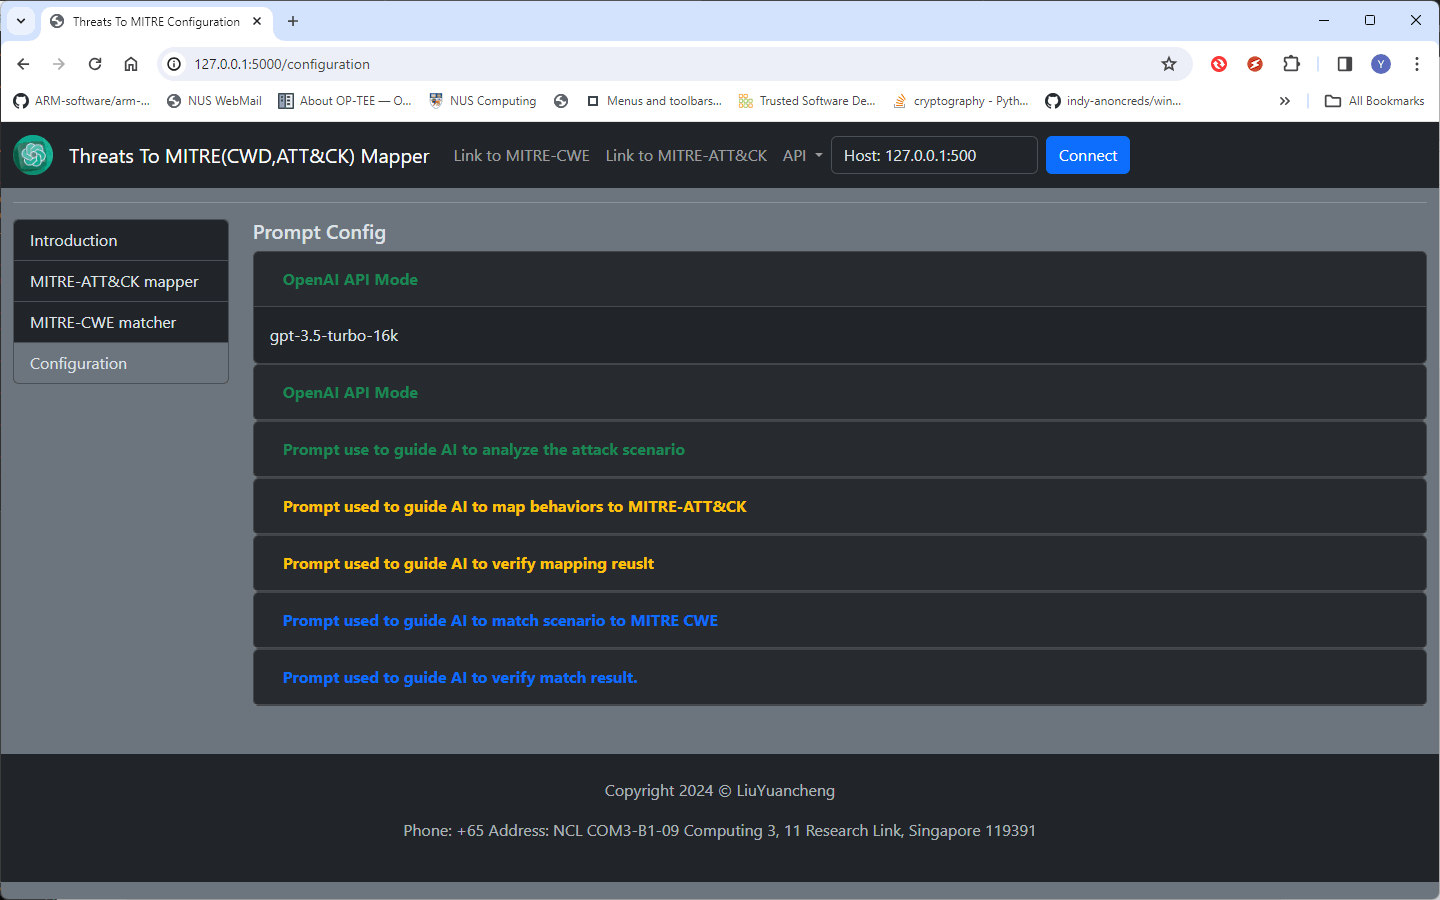
Để đặt API và điều chỉnh chuỗi nhắc, vui lòng tham khảo trang cấu hình:
Tham khảo
-
Liên kết MITRO CWE: https://cwe.mitre.org/index.html
-
MITRO ATT&CK: https://attack.mitre.org/
- Liên kết bài viết: https://www.linkedin.com/pulse/ai-llm-threats-mitrecwd-attck-mapper-yuancheng-liu-jculc
- Liên kết Github dự án: https://github.com/LiuYuancheng/Threats_2_MITRE_AI_Mapper
Cảm ơn bạn đã dành thời gian xem chi tiết, nếu bạn có bất kỳ câu hỏi và đề xuất nào hoặc tìm thấy bất kỳ lỗi chương trình nào, vui lòng nhắn tin cho tôi. Rất cảm ơn nếu bạn có thể đưa ra một số nhận xét và chia sẻ bất kỳ lời khuyên cải tiến nào để chúng tôi có thể làm cho công việc của mình tốt hơn ~
Chỉnh sửa cuối bởi LiuYuancheng([email protected]) vào 01/03/2025, nếu bạn có bất kỳ vấn đề gì, vui lòng nhắn tin cho tôi.

No comment for this article.